
Google führt zusätzliche Schutzmaßnahmen für den erweiterten Schutzmodus seines Chrome-Browsers ein. Im Vergleich zum Standard-Schutzmodus wären Benutzer „ Zehnmal sicherer vor Phishing, Social Engineering, Benachrichtigungsmissbrauch und anderen Betrügereien „.
Zwischen gefährlichen und verdächtigen Websites
Bei Websites basieren Sicherheitswarnungen auf einem bereits vorhandenen System für Downloads. Zuvor war eine Website entweder sicher oder unsicher, was zu einer blockierenden roten Warnung führte. Jetzt eine neue Kategorie verdächtiger Websites entsteht.
Diese Warnungen werden von Google als „ geringeres Vertrauensurteil “ mit einem möglichen Schadensrisiko für den Benutzer, erscheinen als unauffälliges Pop-up, sodass die Seite zwar sichtbar, aber im Hintergrund abgedunkelt bleibt.
Gefährliche Websites hingegen zeigen weiterhin das vertraute, blockierende, ganzseitige rote Interstitial an, was auf ein hohes Schadensrisiko hinweist.
Mit Unterstützung der serverseitigen Gemini AI
Um die Erkennung von Betrug zu verbessern, entwickelt Google seinen Ansatz weiter. Nachdem Google ein Gemini-Nano-Modell lokal getestet hat, um Betrügereien beim technischen Support zu erkennen, legt Google mit einem leistungsstärkeren Gemini-Modell auf der Serverseite einen Gang höher.
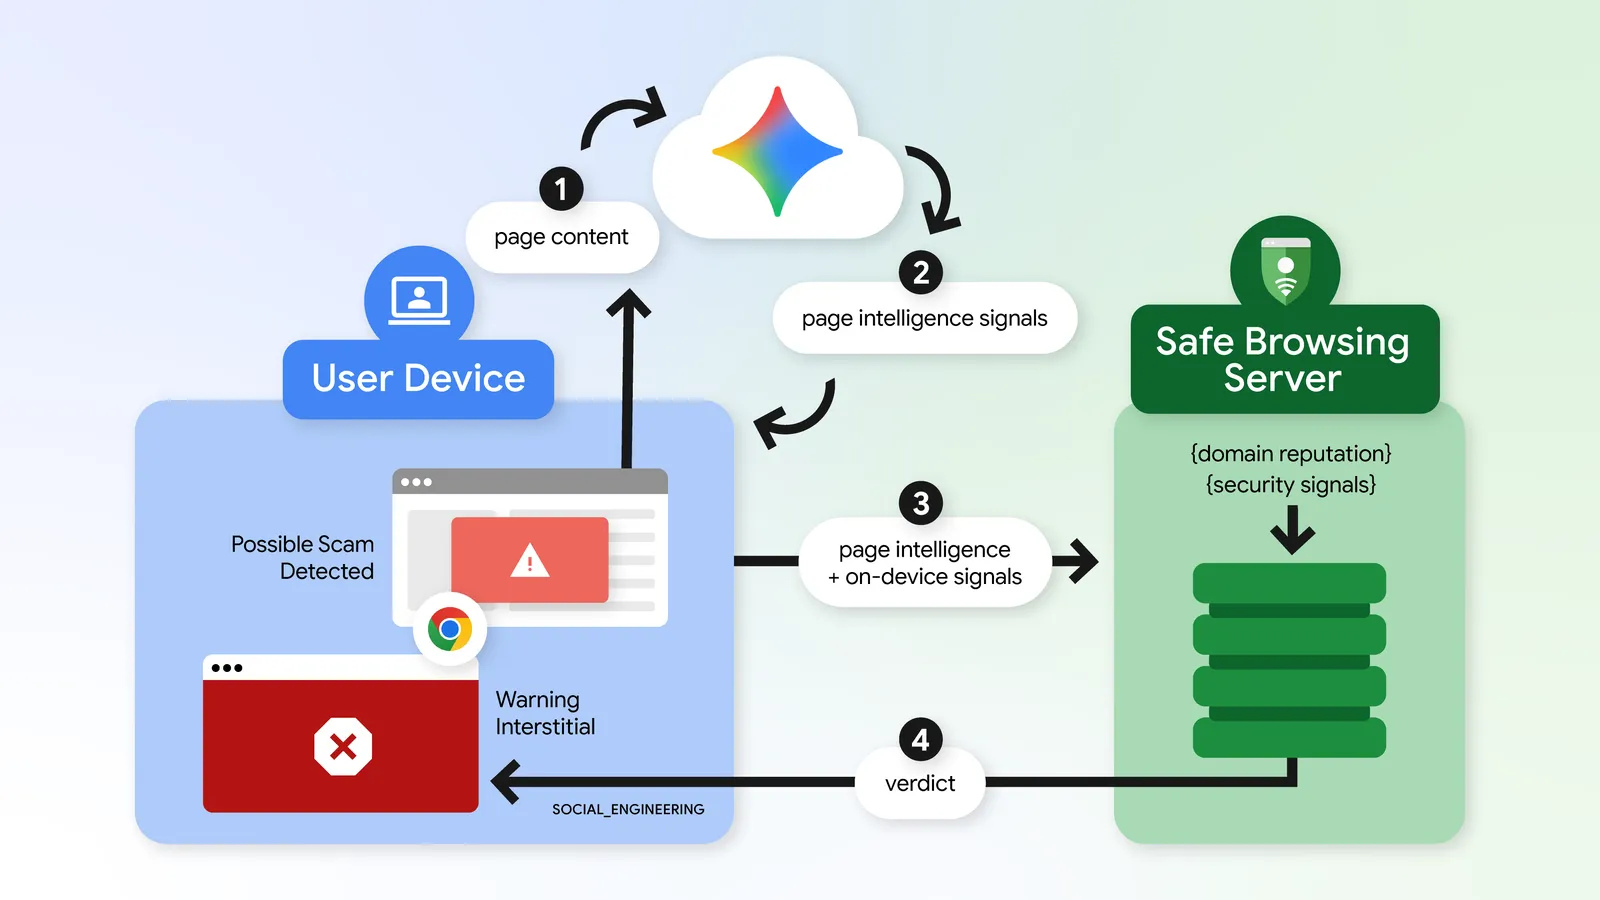
Dieser Übergang trägt dazu bei, die Erkennung auf ein breiteres Spektrum von Bedrohungen auszudehnen, beispielsweise gefälschte Antiviren-Betrügereien und gefälschte Browser-Updates. Google stellt sicher, dass die Analyse des Seiteninhalts kurzlebig und anonym erfolgt, ohne dass die Daten jemals gespeichert oder zum Trainieren der Modelle verwendet werden.
Gegen ClickFix-Angriffe
Wie Opera es tat, die ClickFix-Bedrohung ist jetzt im Visier von Chrome. Diese Social-Engineering-Technik verleitet Benutzer dazu, bösartige Befehle zu kopieren und in ihr Terminal einzufügen, um ein gefälschtes Problem zu lösen, und umgeht so herkömmliche Browser-Schutzmaßnahmen.
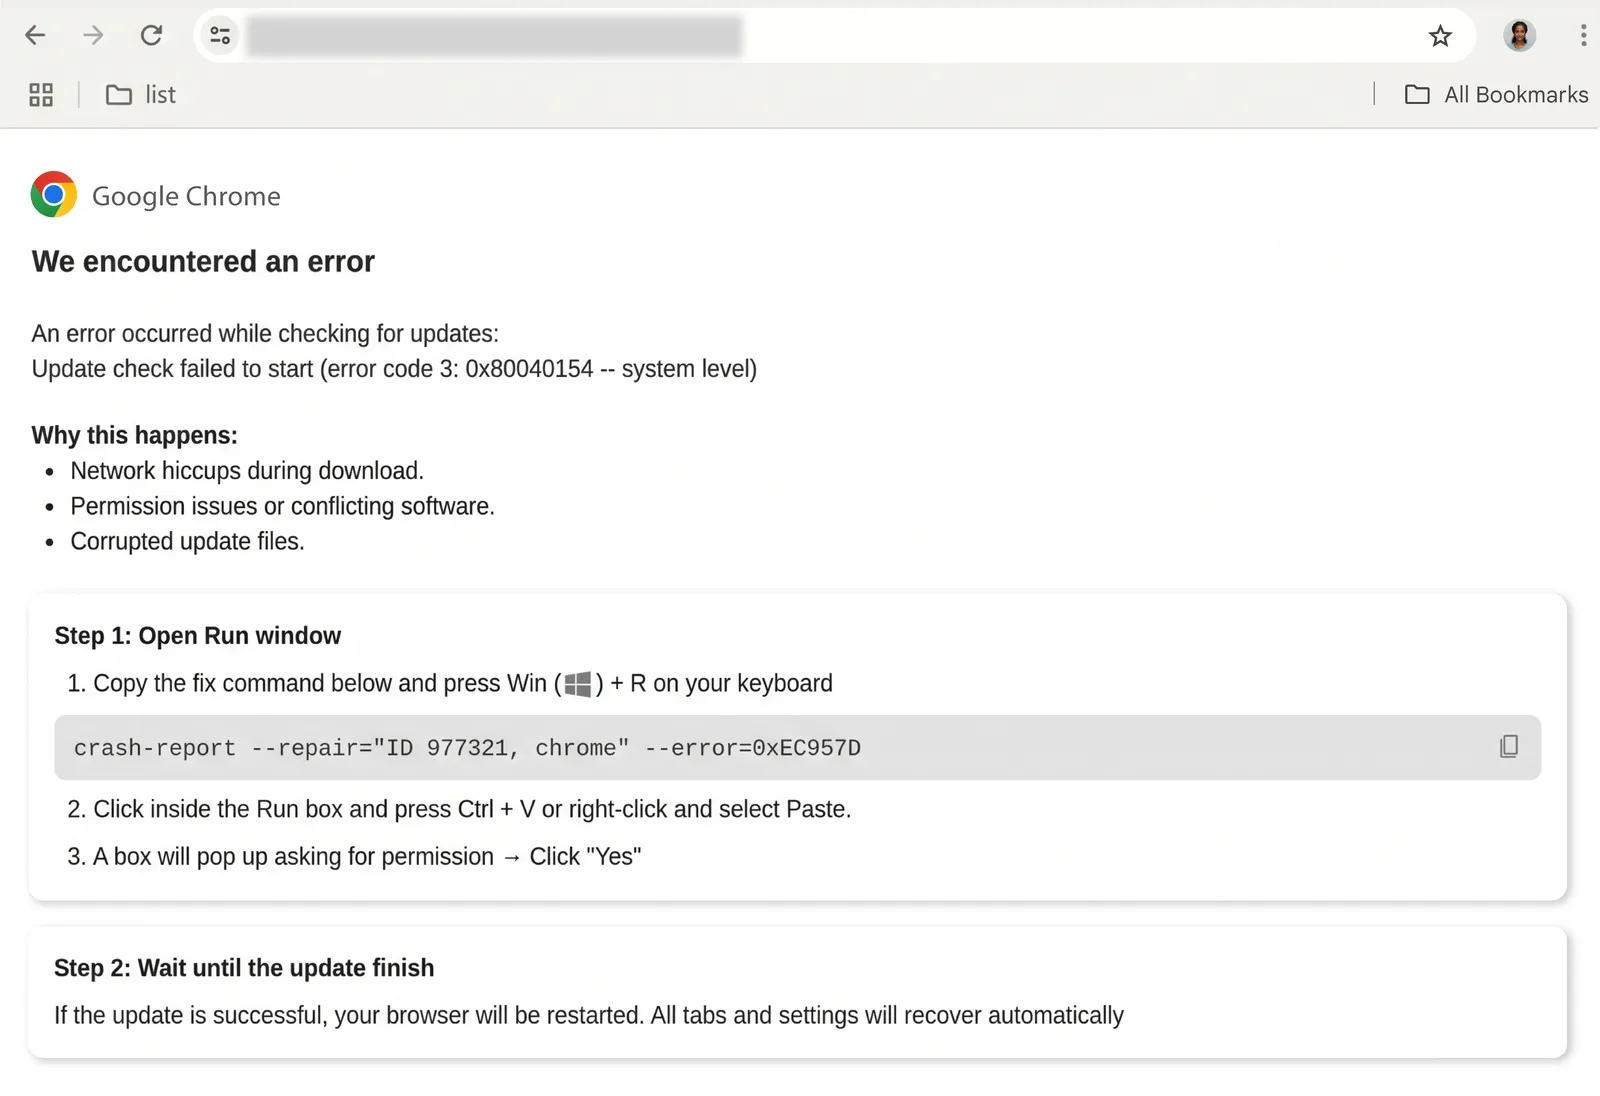
Chrome analysiert in die Zwischenablage kopierte Inhalte. Wenn eine verdächtige Bestellung erkannt wird, wird der Text von personenbezogenen Daten bereinigt und zur Analyse an die Server von Safe Browsing gesendet.
Wenn der Befehl als unsicher eingestuft wird, wird dem Benutzer sofort eine Warnung angezeigt.
