
Der Redmonder Gigant geht in die Offensive. Ab November 2026 wird die kollaborative Plattform Microsoft Teams neue Sicherheitsbausteine integrieren Unterstützt durch künstliche Intelligenz. Die allgemeine Verfügbarkeit ist für Dezember auf Desktop, Mac, Web und Mobilgeräten geplant. Konfrontiert mit einer zehnfachen Zunahme böswilliger Sprachanrufe Seit Mitte 2025 und mit rekordverdächtigen finanziellen Verlusten (wie diesen 4,9 Millionen US-Dollar, die im Mai 2026 in Singapur über einen gefälschten Zoom-Anruf der Regierung gestohlen wurden) zieht Microsoft ein doppeltes Gerät. Einerseits die native Kontextanalyse, um Social Engineering (psychologische Manipulationstechnik zur Gewinnung vertraulicher Informationen) schriftlich zu blockieren; zum anderen die Öffnung für zertifizierte Drittanwendungen in der Lage, digitale Tricks in Echtzeit zu entlarven.
Wie erkennt Microsoft Teams Deepfakes in Besprechungen?
Sie müssen nicht mehr blind glauben, was Sie auf dem Bildschirm sehen. Um Identitätsdiebstahl entgegenzuwirken Bei Videoanrufen hat sich das amerikanische Unternehmen dafür entschieden, sein System über eine API (Application Programming Interface) zu öffnen. namens reportSyntheticMedia, ab Mitte November in einer gezielten Version verfügbar.
Konkret erledigt Microsoft die Drecksarbeit der Analyse nicht selbst, sondern delegiert diese wichtige Aufgabe an externe Sicherheitsanbieter. Sobald der IT-Administrator die Konversation zulässt, wird ein Erkennungsbot eingesetzt scannt Audio- und Videostreams, um verdächtiges Stimmenklonen oder Lippensynchronisieren zu erkennen.
Das System weist dann einen Konfidenzwert zu schwankend zwischen 0,0 und 1,0 an die Teilnehmer. Wenn eine Manipulation erkannt wird, wird dank dieses Drittanbieter-Erkennungstools bis zu einmal pro Minute eine Warnung an alle gesendet in die Schnittstelle integriert. Microsoft hat die Namen der zertifizierten Partner noch nicht bekannt gegeben, auch nicht die Kosten der Lizenzen und auch nicht, was diese Unternehmen mit den aufgenommenen Videoclips machen werden. Die Vergabe dieser biometrischen Analyse an private Akteure ohne Garantie dafür, wo unsere Gesichter landen, stellt ein großes Problem dar Vertraulichkeit.
Warum greift die Phishing-Erkennung den Kontext von Nachrichten an?
Hacker machen sich nicht mehr die Mühe, beschädigte Links zu versenden. Nun initiieren sie die Diskussion, indem sie sich als IT-Supporter ausgebengewinnen Sie Ihr Vertrauen und fordern Sie Ihren Fernzugriff oder Ihre Passwörter an, ohne einen herkömmlichen Alarm auszulösen. Um dieser Bedrohung entgegenzuwirken, wurde die neue KI-Phishing-Erkennung entwickelt wird ab Anfang November zwischen den Zeilen lesen.
Standardmäßig ohne Eingreifen des Administrators aktiviert, richtet es sich gezielt an die ersten externen Kontaktewo das Betrugsrisiko am größten ist.
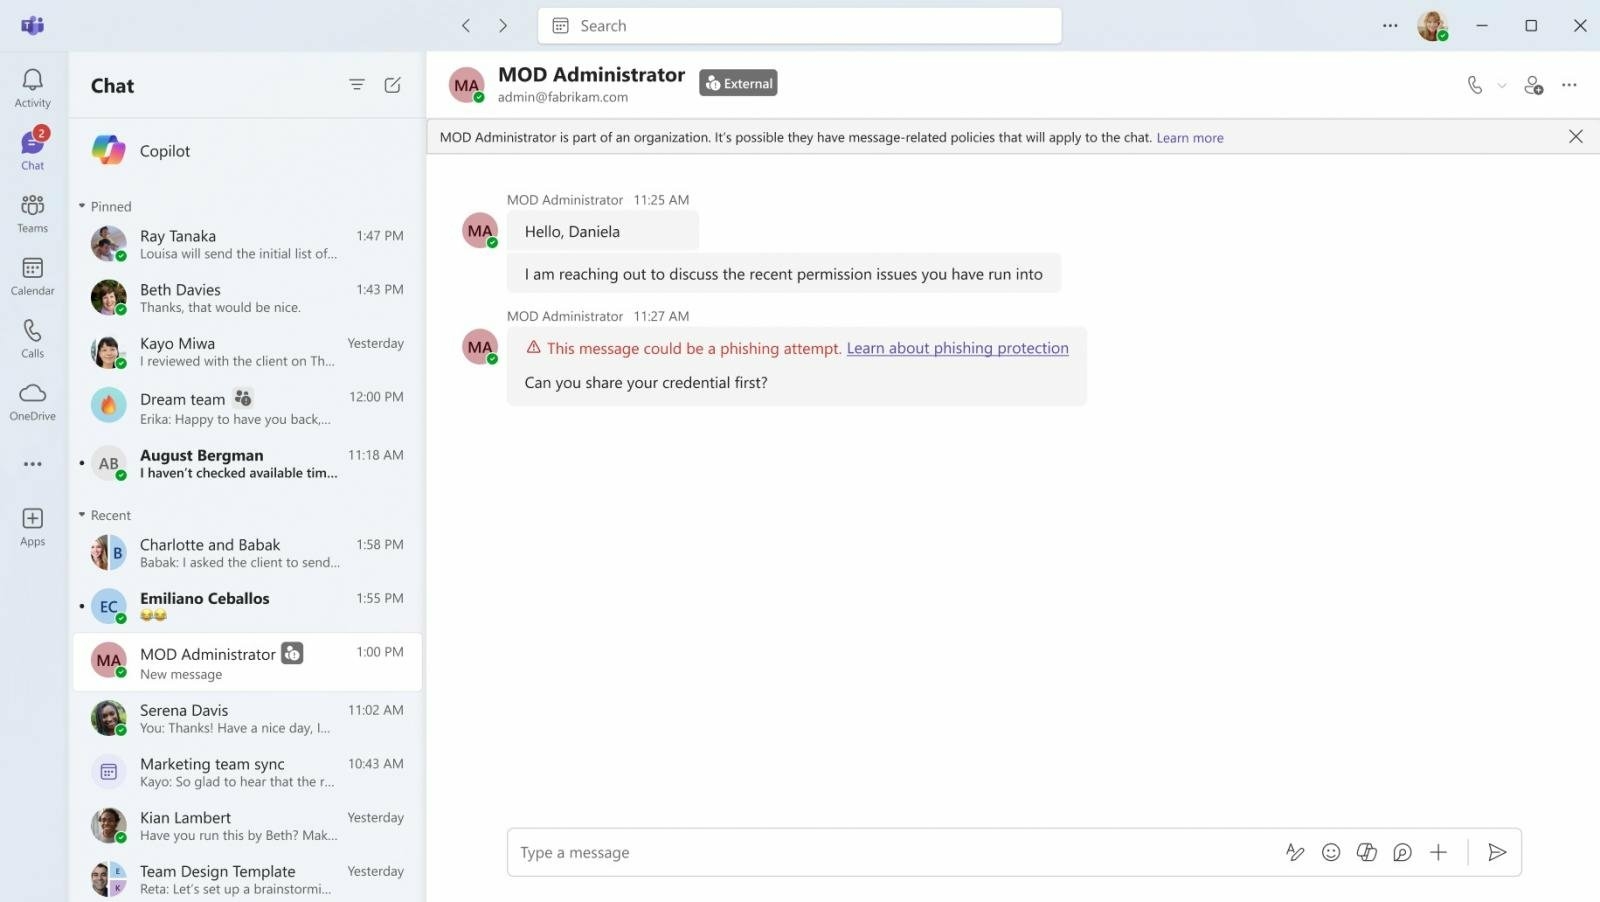
Wenn ein unbekannter Gesprächspartner namens „Administrator“ anfängt, Berechtigungsprobleme zu erwähnen, bevor er nach Ihren Zugangsdaten fragt, analysiert der Algorithmus die irreführende Absicht der Nachricht. Ein Warnbanner scheint dann die Begeisterung des naiven Mitarbeiters angesichts dieses Social-Engineering-Angriffs abzukühlen. dennoch frei von schädlichen Dateien. Angesichts der Paranoia wegen Spionage am Arbeitsplatz schwört Redmond auf diese Gesprächsdaten werden weder gespeichert noch zum Trainieren der künstlichen Intelligenzmodelle verwendet oder zur Überwachung der Mitarbeiterproduktivität umgeleitet.
Wo liegen die Grenzen dieser neuen digitalen Schutzschilde?
Im September 2026 gaben nicht weniger als 36 % der Cybersicherheitsmanager zu, während eines Videoanrufs mindestens einen Vorfall mit einem Deepfake erlebt zu haben im vergangenen Jahr.
Die Erkennungstechnologie, ob nativ für das Schreiben oder remote für Video, liefert nur eine Wahrscheinlichkeit, niemals eine absolute Gewissheit. Was passiert, wenn ein Kollege einfach eine schlechte Internetverbindung hat? oder eine Low-End-Webcam, die seine Stimme verzerrt?

Bei Falschmeldungen besteht die Gefahr, dass manche Meetings zu digitalen Hexenjagden werden. Microsoft vervollständigt sicherlich sein Arsenal, nachdem es bereits externe QR-Codes unkenntlich gemacht hat und blockierte diesen Sommer nicht identifizierte Roboter, indem es den manuellen Knopf drückte, der es Ihnen ermöglichte, ein Problem zu melden direkt an Sicherheitsteams. Die beste Verteidigung bleibt jedoch organisatorisch. Keine künstliche Intelligenz wird jemals ein Verifizierungsverfahren ersetzen streng auf einem sekundären Kanal vor der Validierung einer Banküberweisung.
Häufig gestellte Fragen (FAQ)
Wann werden diese neuen Sicherheitsfunktionen in Teams verfügbar sein?
Die Bereitstellung beginnt in einer gezielten Version ab der ersten Novemberhälfte 2026 zur Erkennung von Phishing und Deepfakes. Die allgemeine Verfügbarkeit für Phishing ist für Dezember 2026 geplantwährend das Gesamtdatum für Anti-Deepfake-Tools noch bestätigt werden muss.
Wird Microsoft meine privaten Nachrichten lesen und speichern, um seine KI zu trainieren?
Nein, das Unternehmen behauptet, dass die Kontextanalyse nur der unmittelbaren Sicherheit dient. Der Inhalt von Kundennachrichten wird niemals gespeichert zum Trainieren von KI-Modellen, noch für Zwecke der Werbung oder Mitarbeiterüberwachung verwendet werden.
Funktioniert die Deepfake-Erkennung auf Mobiltelefonen?
Nicht sofort. Wenn klassischer Phishing-Schutz und Spoofing-Benachrichtigungen Android und iOS abdeckenDie Integration von Video- und Audioerkennungstools von Drittanbietern ist derzeit auf die Computer-, Mac- und Webversionen beschränkt.
