
Entdeckt von Forschern der Gruppe IB, RemControl arbeitet nach einem Malware-as-a-Service (MaaS)-Modell). Da rund dreißig Finanzinstitute angegriffen werden, stellt diese Banking-Malware für Android eine Bedrohung für Benutzer in Frankreich, Italien, Spanien, Portugal, Polen, Kanada und bestimmten arabischen Golfstaaten dar.
Die ersten Kampagnen wurden im Juli beobachtet, obwohl die Infrastruktur bereits seit Mai aktiv ist. Die Malware wird über gefälschte Google Play Store-Seiten und durch die Nachahmung der IPTV-App TVTap verbreitet.
Wie schafft es RemControl, Geräte zu infizieren?
Malvertising-Betreiber nutzen Malvertising-Kampagnen, um Opfer auf gefälschte Downloadseiten zu locken.
Sobald der Dropper auf der Website ist, fordert er die Erlaubnis zum Starten eines lokalen VPN-Dienstes an. Der einzige Zweck dieses VPN besteht darin, den gesamten Netzwerkverkehr von Google Play Protect zu blockieren und so zu verhindern, dass Google Play Protect die Installation scannt und die Bedrohung erkennt.
Nach diesem Schritt generiert der Dropper ein eindeutiges Signaturzertifikat für jede Installation, wodurch die Erkennung per Hash oder Zertifikat wirkungslos wird. Nach der Installation fordert die Haupt-Malware sofort Zugriff auf die Barrierefreiheitsdienste von Android an.
“ Diese Berechtigung gibt RemControl die Kontrolle über das Gerät und wird von fast allen Banking-Trojanern für Android verwendet „, betonen die Forscher der Group-IB.
Welche Fähigkeiten hat diese Schadsoftware?
Mit erteilten Berechtigungen stellt RemControl ein Arsenal an Überwachungs- und Diebstahlfunktionen bereit. Es können Overlays eingefügt werden im Vollbildmodus über legitime Banking-Apps, um Anmeldeinformationen, PINs und Kartendaten zu stehlen.
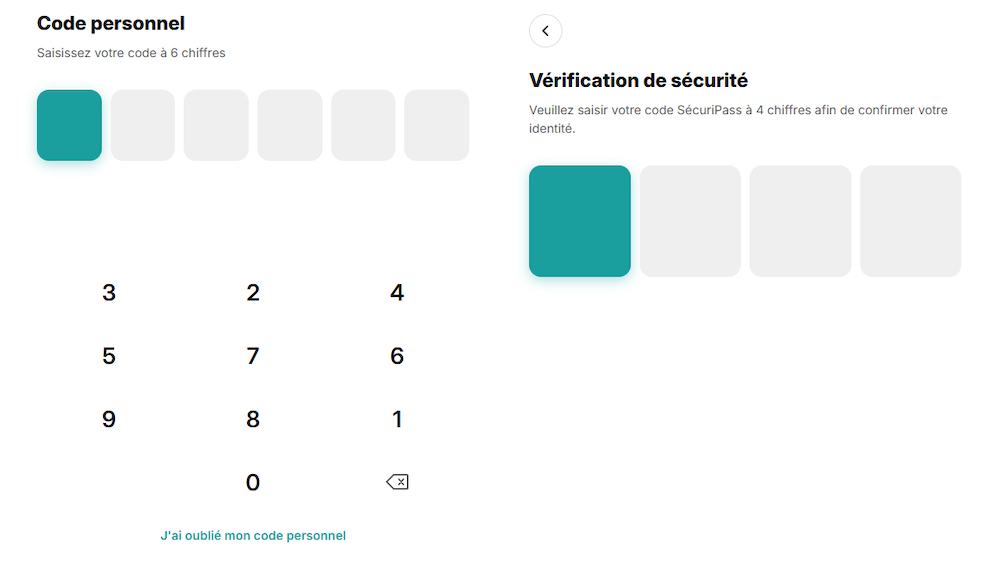
Die Liste der Ziele ist dynamisch und wird vom Befehls- und Kontrollserver bereitgestellt. Der Bediener kann dann jederzeit das Ziel ändern. Die Malware kann außerdem den Gerätebildschirm in Echtzeit streamen und alle Tastenanschläge aufzeichnen.
Zu seinen Fähigkeiten gehören auch die Aufzeichnung von Entsperrmustern bei vielen Smartphone-Modellen und Selbsterhaltungsmechanismen.
Wenn der Benutzer versucht, auf die Einstellungen zuzugreifen, um die App zu deinstallieren oder Berechtigungen zu widerrufen, löst RemControl automatisch eine Rollback-Aktion aus, um dies zu verhindern.
Um die Erkennung zu erschweren, wird die Adresse des Befehls- und Kontrollservers über Telegram-Kanäle erfasst.
Mit Hilfe von KI für RemControl
Durch die Analyse der Infrastruktur der Angreifer entdeckten die Forscher öffentlich zugängliche API-Dokumentation. In dieser Dokumentation werden die zum Diebstahl von Bankdaten verwendeten Funktionen als Umgang mit „Antworten auf ein Quiz“ und die Opfer als „eine Person, die das Quiz beobachtet“ beschrieben.
Der als UNKK identifizierte Betreiber scheint den KI-Assistenten ausgetrickst zu haben Ihn glauben machen, dass er eine App zur Kindersicherung entwickelt. In einigen Dateien wurden auch Kommentare auf Russisch gefunden, was auf die Beteiligung eines russischsprachigen Entwicklers schließen lässt.
