
Google und seine Partner, darunter die National Police Agency of Japan und Unternehmen wie HUMAN Security und TrendAI, gaben bekannt, dass sie das XCPE-Botnetz ausgeschaltet haben.
Dieses Botnetz bestand aus mehr als 1,3 Millionen Android-TV-Boxen in mehr als 200 Ländern vertrieben. Dem chinesischen Hersteller Videostrong Technology Co. wird vorgeworfen: bewusst entwickelt, eingesetzt und betrieben „Dieses System erwirtschaftet Profit, indem es die Schadsoftware in die Firmware von Geräten integriert, bevor diese auf den Markt kommen.
Infolgedessen unternahm Google nicht nur Maßnahmen zur Abschaltung der Command-and-Control-Server, sondern entzog Videostrong auch die Lizenz und verbannte das Unternehmen aus dem Android-Ökosystem.
Wie wurde dieses Botnetz erstellt und betrieben?
Für XCPE hat der Hersteller eine unter den Namen bekannte Hintertür implementiert x.cpe Und com.oemservicedirekt in der Firmware. Diese bösartige Komponente, die mit Systemprivilegien ausgestattet ist, ist besonders hartnäckig. Wenn es vom Benutzer deinstalliert wird, wird es beim Neustart von einer geschützten Partition automatisch neu installiert.
Sobald das Gerät mit dem Internet verbunden ist, kontaktiert die Malware einen Befehls- und Kontrollserver, um ihre Anweisungen zu erhalten. Die Architektur ist modular aufgebaut, sodass Betreiber verschiedene Monetarisierungstools einsetzen können, die an Partner verkauft werden.
Das System verwendet einen MQTT-Broker, um Remote-Befehle zu senden, um Anwendungen im Hintergrund zu installieren, Google Play Protect zu deaktivieren, Skripte auszuführen oder sogar Bildschirme zu erfassen. Die Infrastruktur ist darauf ausgelegt, sich ständig weiterzuentwickeln, um einer Entdeckung zu entgehen.
Welche böswilligen Aktivitäten wurden durchgeführt?
Infizierte Geräte dienten als Plattform für vielfältige cyberkriminelle Aktivitäten. Das Geschäftsmodell von Videostrong basierte auf dem Verkauf des Zugriffs auf diese Geräteflotte an andere böswillige Akteure.
Einer der Hauptzwecke bestand darin, die Boxen in Wohn-Proxys umzuwandelnüber Dienste wie Linkfog, AppSalt/Honeygain Oder NetNut. Dritte könnten ihren Internetverkehr über die Heimanschlüsse der Opfer leiten und so die Ursprünge illegaler oder betrügerischer Aktivitäten verschleiern. Die Geräte wurden auch für groß angelegten Werbebetrug eingesetzt, bei dem Klicks und Impressionen auf versteckte Anzeigen generiert wurden.
Cyberkriminelle könnten sensible Daten wie Kontoinformationen, Systemprotokolle und die Liste der installierten Anwendungen herausfiltern. Sie könnten zusätzliche Hintertüren installieren, um ihre Kontrolle zu stärken, oder zusätzliche Malware einsetzen.
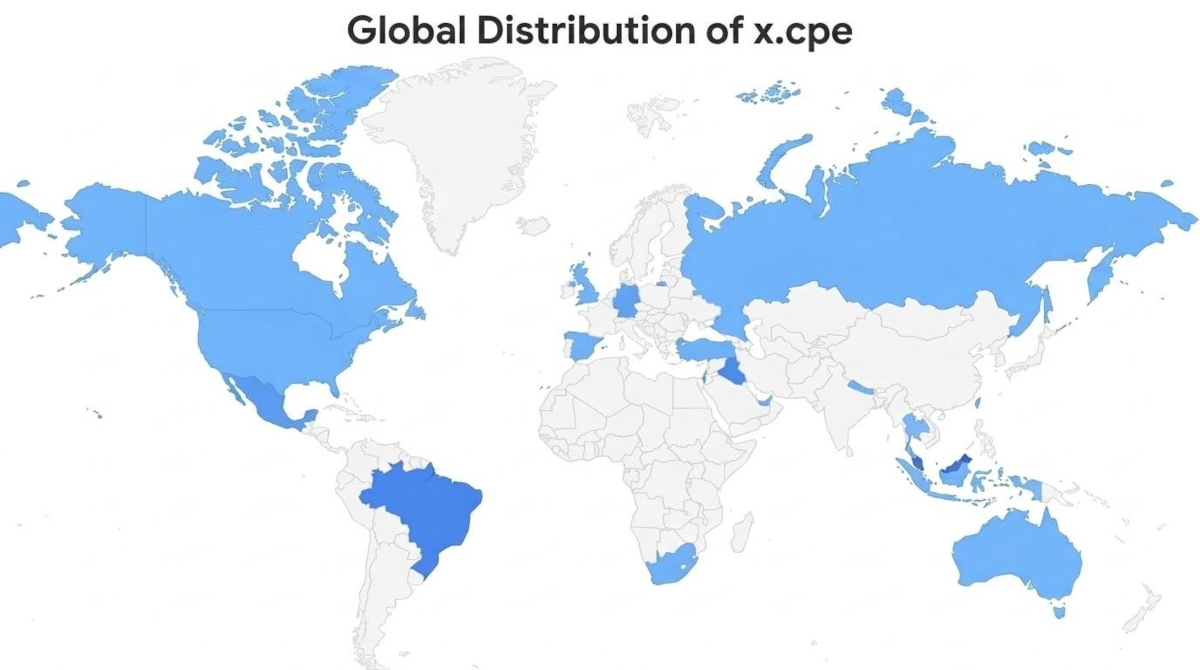
Die Folgen für den Hersteller
Google hat die Beziehungen zu Videostrong vollständig abgebrochen und dem Unternehmen die Herstellung künftiger zertifizierter Android-Geräte und die Bereitstellung von Software für andere Verkäufer untersagt. Es wurden rechtliche Schritte eingeleitet, um die Domänennamen und Server zu beschlagnahmen, die das Botnetz kontrollierten.
Der Konzern nutzte diese Angelegenheit auch, um seine Zertifizierungsprozesse zu stärken um zu verhindern, dass solche Verschleierungstechniken erneut seine Sicherheitstests umgehen.
Für die Besitzer der infizierten Geräte stoppte die Abschaltung der Kontrollserver den Betrieb des Botnetzes, die Malware selbst wurde jedoch nicht von den Geräten entfernt.
