
Letzten Dienstag hat das Unternehmen Mountain View ein umfangreiches Update für seine berühmte Navigationssoftware offiziell veröffentlicht. Angesichts der Zunahme von Social-Engineering-Fallen (psychologische Manipulationstechniken, die den Benutzer dazu bringen, einen Fehler zu machen) setzt das Unternehmen einen einzigartigen Schutzschild ein. Es zielt speziell auf die ClickFix-Methode abdie darin besteht, dass das Opfer Zeilen toxischen Codes selbst ausführt und schließlich universelle Warnungen gegen Webseiten auslöst, die keine sichere HTTPS-Verbindung haben (verschlüsselte Version des Webkommunikationsprotokolls).
Wie neutralisiert Google Chrome die gefürchtete ClickFix-Falle?
Beim Durchsuchen einer kompromittierten Seite stoßen Sie auf einen gefälschten Cloudflare-Fehler oder ein gefälschter reCAPTCHA-Test. Zur Stärkung der Sicherheit Ihres Computers müssen Sie zunächst die Funktionsweise der Falle verstehen: Auf der Seite werden Sie aufgefordert, ein Skript zu kopieren und es direkt in das Windows-Ausführungstool oder das Terminal auf dem Mac einzufügen.
Sobald die Eingabetaste gedrückt wird, kommt es zur Katastrophe. Der Befehl kapert legitime Systemtools wie PowerShell (Microsofts erweiterte Befehlszeilenschnittstelle), um heimlich datenstehlende Software herunterzuladen alle traditionellen Barrieren umgehen.
Genau diese Übertragung erfolgt außerhalb des Webbrowsers was die Bedrohung bisher unsichtbar machte. Wenn Sie nun den erweiterten Schutzmodus aktiviert haben, scannt das Programm Ihre Zwischenablage (Pufferspeicher, der kopierte Elemente speichert), sobald ein verdächtiger Code erkannt wird. Persönliche Daten werden gelöscht, Text wird an Safe Browsing-Server gesendetund beim Löschen des Speichers erscheint eine Warnung, bevor Sie das Gift einfügen können.
Warum verfolgt lokale künstliche Intelligenz betrügerische Websites?
Im Internet wimmelt es von gefälschtem technischem Support. Um jedem neuen Betrug entgegenzuwirken Um Antivirenprogramme zu fälschen, zeichnet der amerikanische Riese ein LLM (großes Sprachmodell für künstliche Intelligenz), direkt auf dem Gerät eingebettet. Dieses lokale Gehirn scannt den Textinhalt der Seiten, bewertet die tatsächliche Absicht der Website und berechnet einen Betrugswahrscheinlichkeitswert.
Im Zweifelsfall wird der Text kurzzeitig zur Überprüfung an Server gesendet und niemals aufbewahrt oder zum Trainieren anderer Modelle verwendet. Der Kompromiss ist jedoch sehr real: Wir müssen uns darauf einigen, mehr Daten zu teilen Navigation mit dem Unternehmen, um von diesem digitalen Bodyguard zu profitieren.
Auf einer einfach zweifelhaften Website wird ein eingeblendetes Fenster angezeigt, das Sie warnt, dass etwas nicht stimmt, während eine wirklich unsichere Plattform durch einen leuchtend roten Bildschirm blockiert wird. Gleichzeitig zieht die Werbeagentur in den USA und Kanada die Schrauben an, indem sie eine strenge Überprüfung von Finanzdienstleistungen vorschreibtdurchgeführt mit lokalen Bankenverbänden, während sein Konkurrent Apple die dauerhafte Nachverfolgung per E-Mail-Adresse direkt in Safari und WebKit blockiert.
Was ändert sich für unsichere HTTP-Verbindungen?
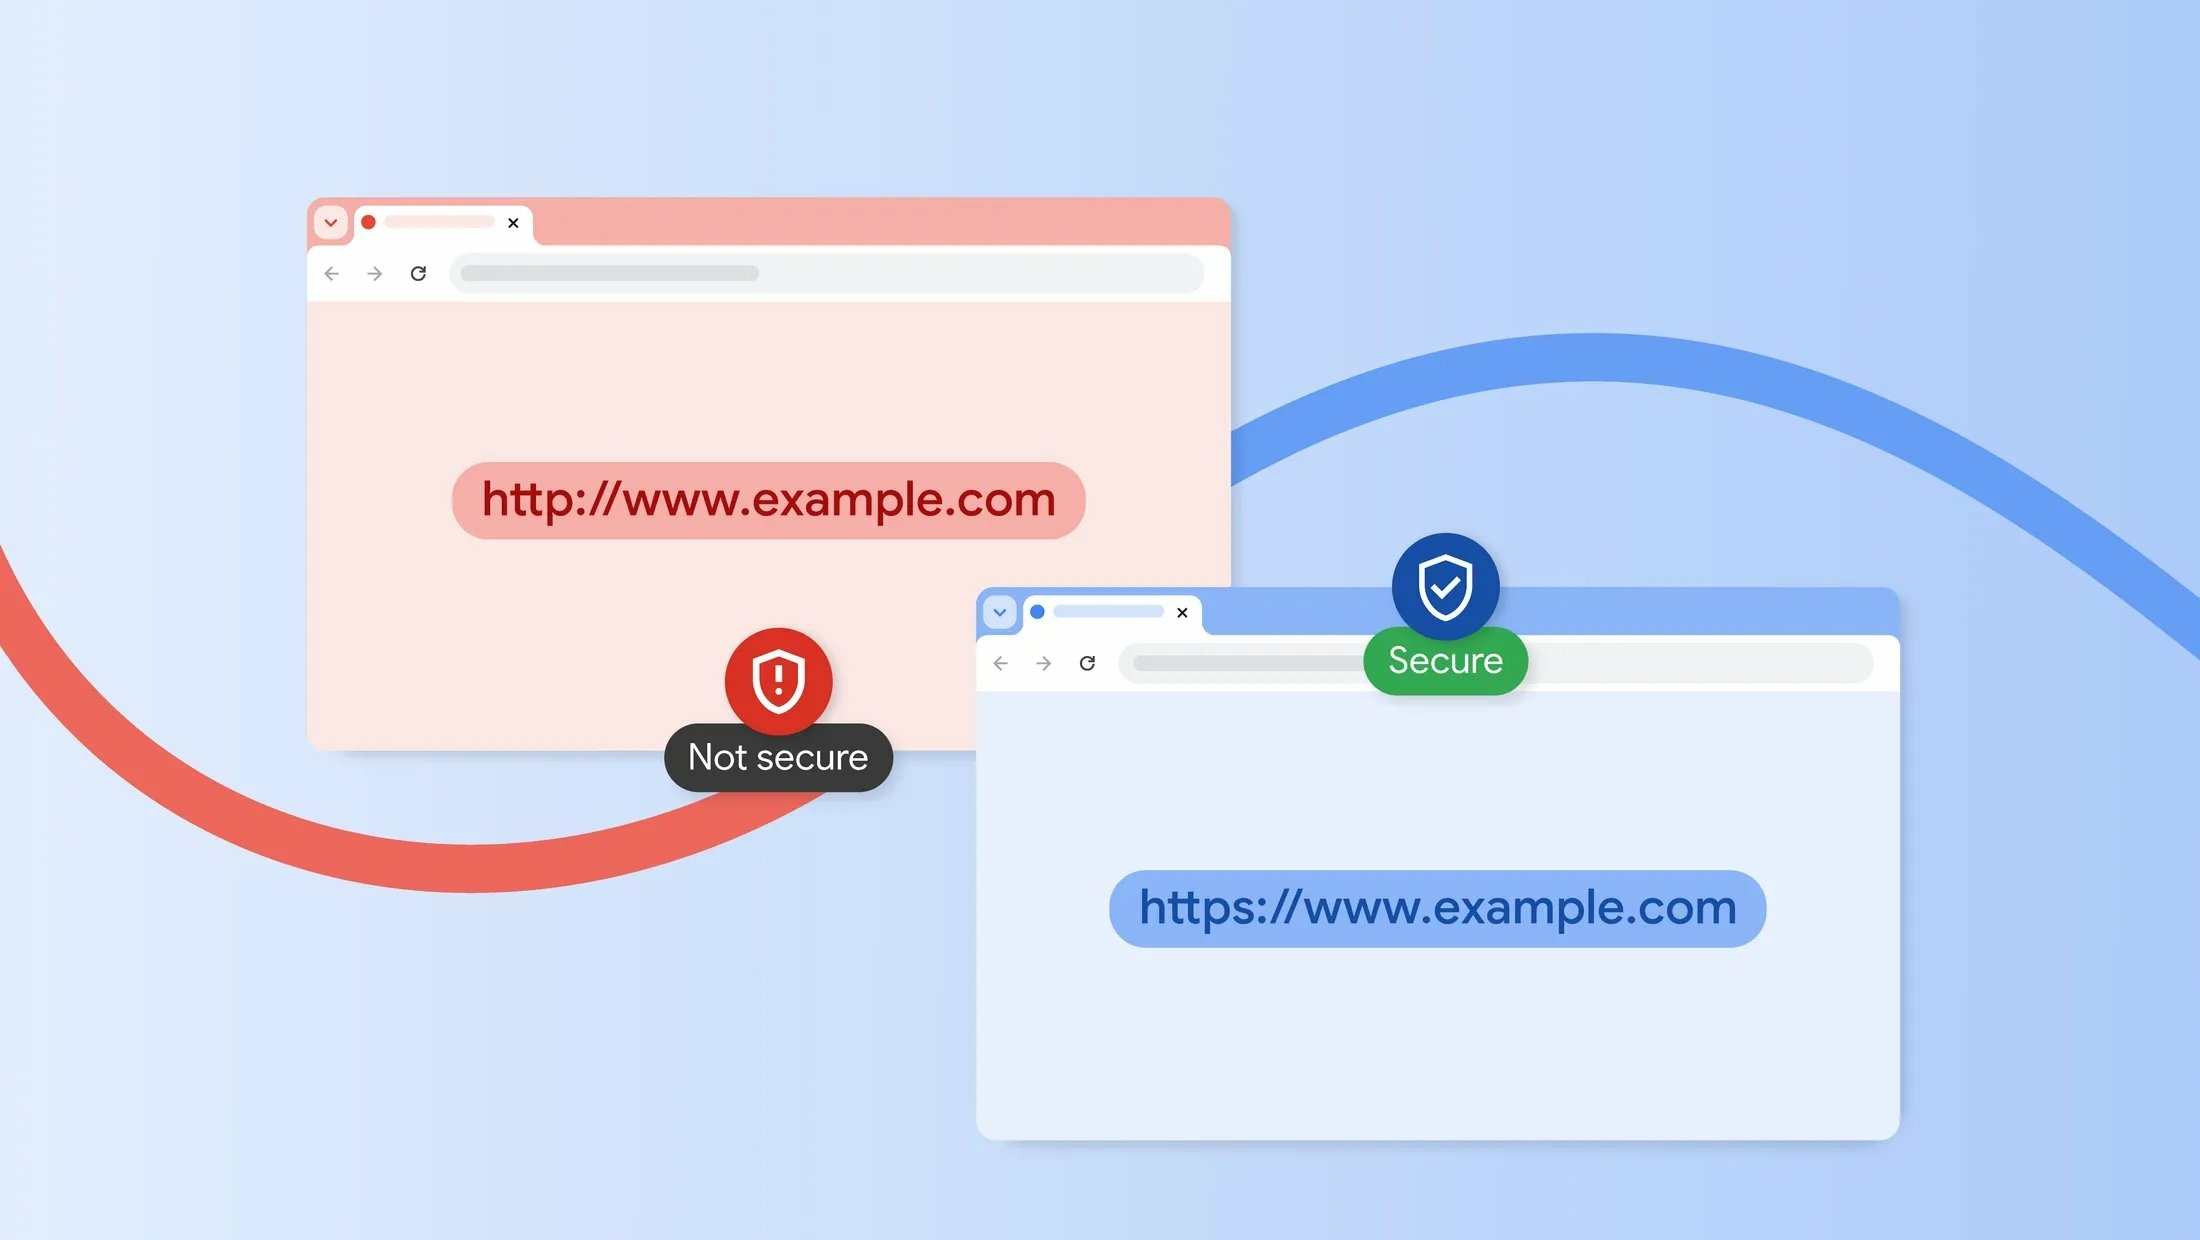
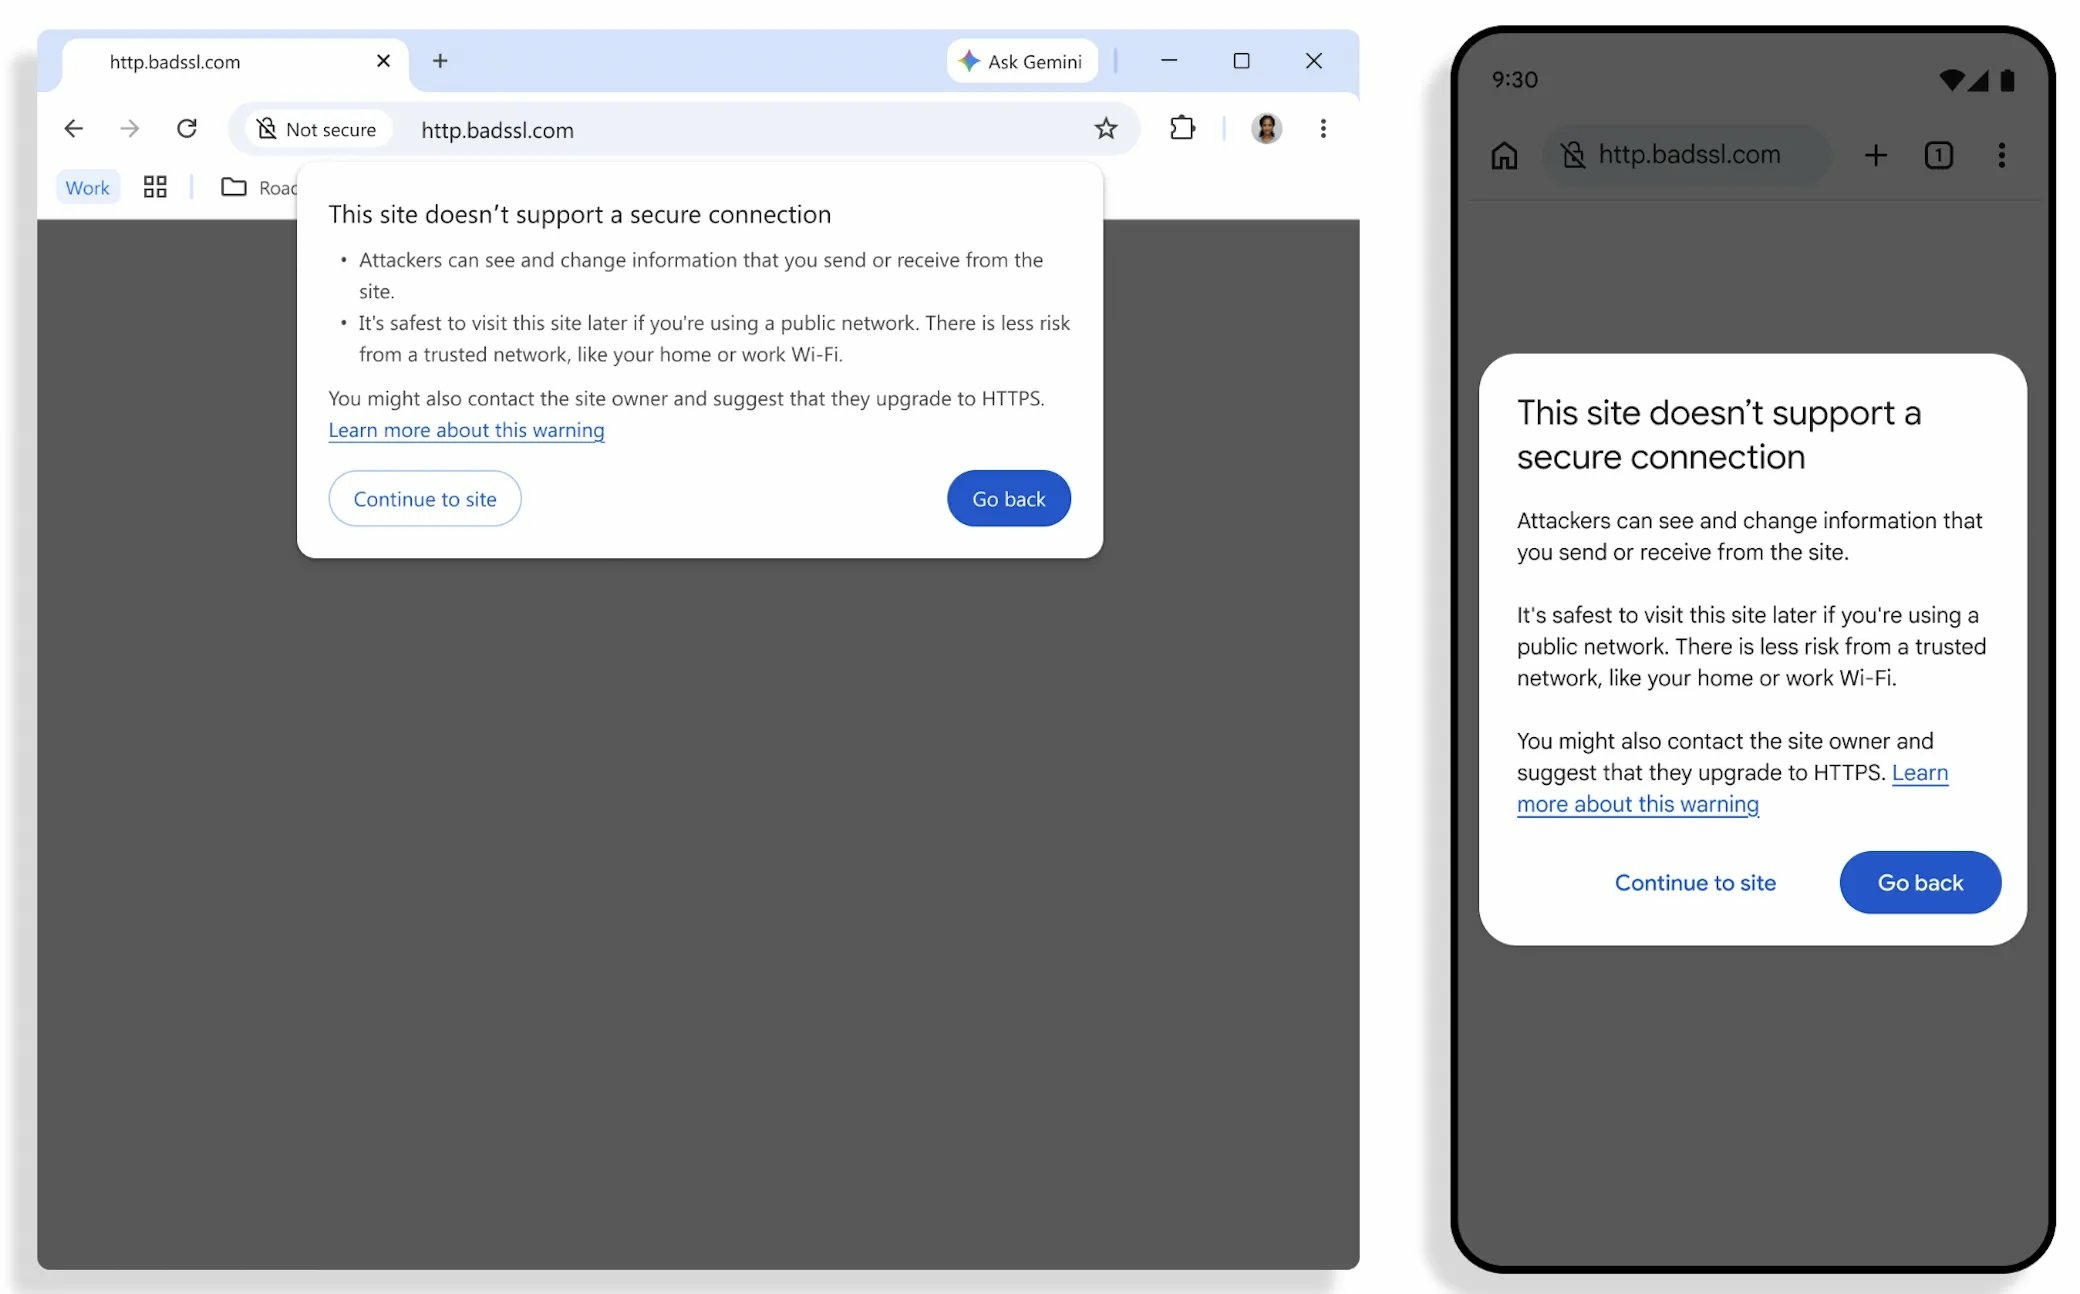
Keine passiven Warnungen mehr, auf die niemand schaut. Fehlende Verschlüsselung auf dem HTTP-Protokoll (unsicheres Hypertext-Übertragungsprotokoll) löst jetzt standardmäßig einen direkten Softwareeingriff für alle Benutzer aus. Noch bevor die ungeschützte Verbindung hergestellt wird und Ihre Daten Netzwerk-Hackern preisgeben, blockiert das Programm den Ladevorgang und fordert Ihre ausdrückliche Zustimmung weitermachen.
Diese radikale Maßnahme wird Ihren Lesekomfort nicht beeinträchtigen. Dank der massiven Einführung sicherer Protokolle können heute 95 % der Computerbenutzer Während einer normalen Woche werden keine Benachrichtigungen angezeigt. Wenn Sie den Zugriff auf eine alte, unverschlüsselte Site validieren, speichert die Software Ihre Wahl zwei Wochen lang und verschont auf intelligente Weise lokale IP-Adressen (numerische Kennungen von Geräten in Ihrem Heimnetzwerk), die zur Konfiguration Ihres WLAN-Routers verwendet werden.
Häufig gestellte Fragen (FAQ)
Wie aktiviere ich die ClickFix-Angriffsabwehr in Chrome?
Diese Funktion ist standardmäßig nicht aktiv. Sie müssen die Datenschutz- und Sicherheitseinstellungen Ihres Webbrowsers aufrufen und den erweiterten Schutzmodus manuell auswählen von Safe Browsing.
Warum blockiert Chrome plötzlich einige alte Websites?
Die Software bittet nun um Ihr Einverständnis, bevor sie eine Seite mit dem alten HTTP-Protokoll ohne Verschlüsselung öffnet. Dadurch wird verhindert, dass ein Hacker Ihre Daten abfängt oder Schadcode einschleust, bevor die Seite überhaupt angezeigt wird.
Werden die Konfigurationsadressen meiner Internetbox durch die HTTP-Warnung blockiert?
Nein, Google hat eine Ausnahme für Heimnetzwerke gemacht. Lokale IP-Adressen wie 192.168.0.1 wird keine Warnungen auslösen, da die Risiken einer Fernabhörung dort deutlich geringer sind.
