
Nach ihrem Angriff auf ihren Konkurrenten Clop hat die Cyberkriminelle Gruppe ShinyHunters redet schon wieder von ihm. Er behauptet, in die Computersysteme des FBI eingedrungen zu sein.
Bei dem Angriff sollen zahlreiche sensible Daten über die Mitarbeiter und Kandidaten der Agentur gestohlen worden sein. Diese Offensive, die eine Zero-Day-Schwachstelle ausgenutzt hätte, wäre nicht durch finanziellen Gewinn motiviert, sondern durch den Wunsch, Druck auf das FBI auszuüben.
Wie hätte der Angriff stattgefunden?
ShinyHunters gab an, eine kritische Schwachstelle bei der Remotecodeausführung in Oracle PeopleSoft, einem Personalverwaltungstool, ausgenutzt zu haben.
Diese Sicherheitslücke hätte als Einstiegspunkt für den Zugriff auf die Rekrutierungsseite des FBI, fbijobs.gov, gedient. Im Inneren behaupteten die Angreifer, sie hätten sich seitlich bewegen können, um die Cloud-Infrastruktur zu erreichen AWS GovCloud wird von der Agentur verwaltet.
Die Website fbijobs.gov wurde kurzzeitig mit einer Anspruchsmeldung unkenntlich gemacht, bevor sie wegen Wartungsarbeiten offline geschaltet wurde. Angreifer geben an, zwischen 2 und 3 TB Daten gestohlen zu habeneinschließlich persönlicher und gesundheitlicher Informationen über aktuelle und ehemalige Agenten und Bewerber.
Das FBI hat lediglich bestätigt, dass ihm Vorwürfe bezüglich unbefugter Aktivitäten im Zusammenhang mit FBIjobs.gov bekannt sind, und hat eine Untersuchung eingeleitet.
Was ist die Motivation hinter diesem Cyberangriff?
Im Gegensatz zu ihren üblichen Operationen bestand ShinyHunters darauf, dass dieser Angriff nicht finanziell motiviert sei. Ihre Hauptanforderung ist die Korrektur oder Entfernung aus einem vom FBI im Mai 2026 veröffentlichten Flash-Bericht.
Dieses Dokument beschreibt die Taktiken der Gruppe und wirft ihnen insbesondere Belästigung, Swatting (Fehlalarme, um ein Eingreifen der Polizei zu provozieren) und übertriebene Drohungen vor.
“ Wir sind bereit, Ihnen eine Woche Zeit zu geben, um den uns betreffenden Flash-Bericht für das 2. Quartal 2026, der mehrere falsche Behauptungen enthält, zu korrigieren oder einfach zurückzuziehen. “
Der Ansatz von ShinyHunters ähnelt eher der Verteidigung seines Rufs als einem klassischen Erpressungsversuch.
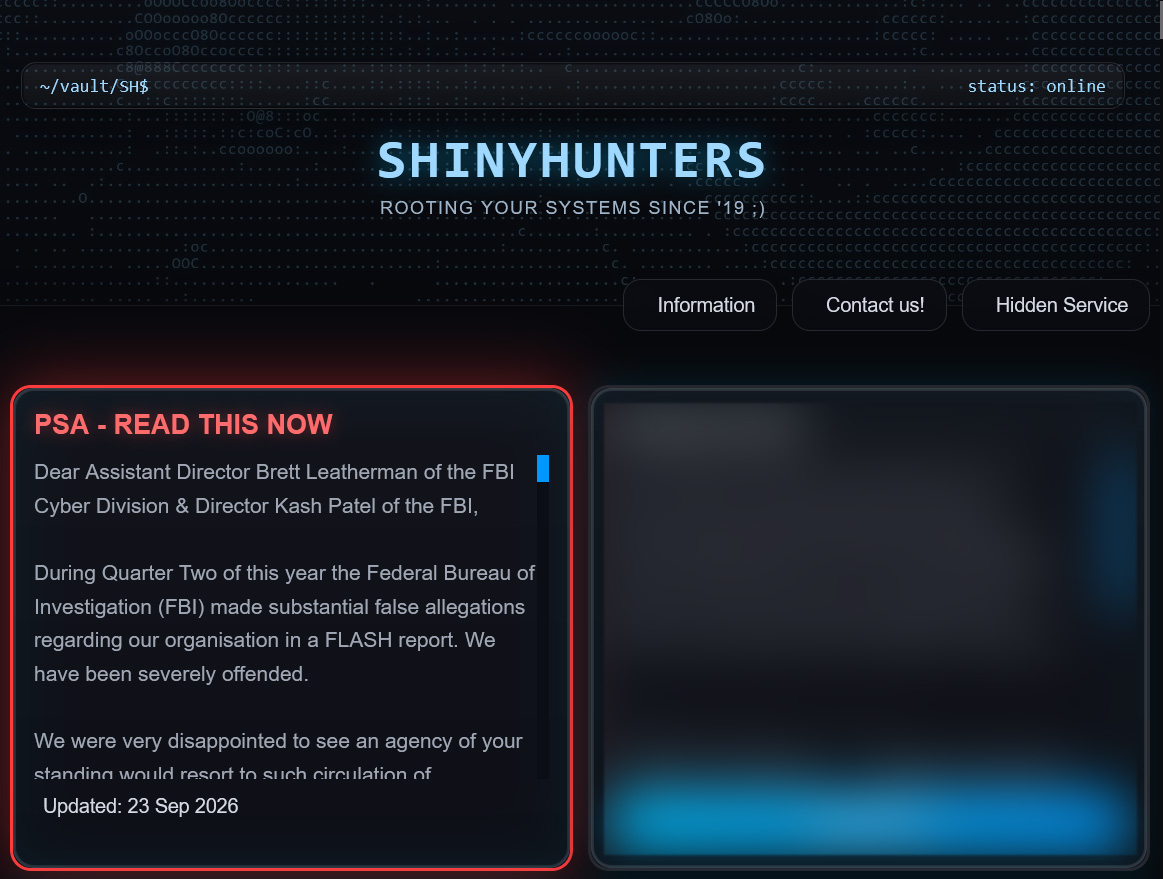
ShinyHunters sind die Konsequenzen egal
Um ihre Behauptungen zu untermauern, veröffentlichte ShinyHunters Screenshots der verunstalteten Website und stellte Beispieldaten zur Verfügung.
404 Media, das eine Stichprobe von 5.000 Datensätzen erhielt, konnte bestätigen, dass bestimmte Informationen, wie etwa Telefonnummern, mit Mitarbeitern des US-Justizministeriums übereinstimmten.
Gegebenenfalls stellt die Weitergabe persönlicher Informationen über FBI-Agenten und ihre Familien eine Bedrohung für die Spionageabwehr darund setzt sie Erpressungsversuchen oder anderen Bedrohungen aus.
Hinweis: Bildquelle: BleepingComputer.
BleepingComputer
