
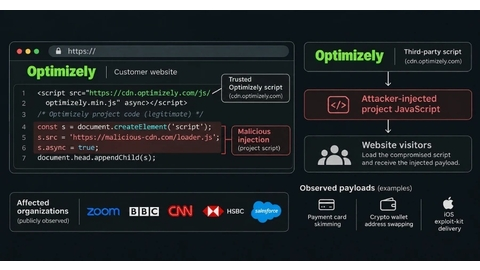
Ein Kompromiss des Optimierungsdienstes Optimizely bösartigen JavaScript-Code eingeschleust auf den Websites von 178 Organisationen, darunter BBC, CNN, Zoom, Equifax und Salesforce.
Der Angriff zielte auf die Entführung von Kryptowährungs-Wallet-Adressen, den Diebstahl von Bankdaten und den Einsatz von Exploit-Kits ab, die aktiv auf Apple iPhones und deren iOS-System abzielen.
Unabhängige Forscher Scott Helme und die Report URI-Teams hat diese Welle namens OPTIMJACK schnell dokumentiert von einigen Experten. Die Plattformen wurden kompromittiert, ohne dass direkt in die eigene interne Infrastruktur eingedrungen wurde.
Welcher Angriff betraf Optimizely und 178 große Websites?
Die Operation basiert auf einem Supply-Chain-Angriffalso nach einer Methode, die darauf abzielt, dass externe Dienstleister eines Unternehmens sein Ökosystem kontaminieren.
Durch die Änderung des Quellcodes, der auf den Inhaltsverteilungsservern von Optimizely gehostet wird, verteilte der Angreifer ein bösartiges Skript, das durch das Zertifikat des Herausgebers validiert wurde.
Dieser Cyberangriff verwandelte jeden Besuch eines Kundenportals in einen sofortigen Infektionsversuch. Innerhalb weniger Stunden wurden mehr als 188 Codeschnipsel kontaminiert.
Der anfängliche Vektor heißt webshell(.)loleine Relay-Datei über die Domain 1688360(.)cc geladen um den letzten Ladevorgang auszuführen. Analysten von Cynet und HudsonRock bestätigten, dass die Anfragen von der offiziellen Adresse des Herausgebers kamen, ohne aktuelle Warnungen auszulösen..
Sogar die eigene Website von Optimizely hostete diesen Spycode. Mehrere Varianten verwendeten die Base64-Codierung, um die grundlegende Textanalyse der Firewall zu vermeiden.
Wie haben die Angreifer digitale Währungen und Bankkarten abgeschöpft?
Das eingeschleuste Skript veränderte das Verhalten von Bestellseiten und Kontaktformularen. Sobald ein Internetnutzer versuchte, eine Kryptowährungsübertragung durchzuführenhat das Programm die Aktion abgefangen und die Adresse des Empfängers sofort durch die des Hackers ersetzt.
Diese Manipulation funktionierte direkt im angezeigten Text, in Hyperlinks und sogar in der Zwischenablage des Opfers ohne sichtbare grafische Warnung. Die Analyse wurde von StepSecurity durchgeführt zeigt, dass das Skript die Prüfsumme (den Algorithmus, der die mathematische Gültigkeit einer Wallet-Adresse überprüft) validiert hat, bevor es mit dem Ersetzen fortfährt.
Die Hacker haben mindestens 7.040 US-Dollar gestohlen in etwas mehr als neun Stunden Aktivität. Gleichzeitig eine Bankdatendiebstahl-Komponente (oder digitaler Skimmer) hat Kartennummern, Ablaufdaten und Kryptogramme aufgesaugt. Von dieser Falle blieben jedoch Zahlungen verschont, die über isolierte Drittformen wie die von Stripe oder Adyen abgewickelt wurden.
Warum wurden Nutzer von Apple-Geräten gezielt ins Visier genommen?
Die Kampagne war nicht auf Desktops beschränkt: Sie verfolgte aktiv jedes iPhone Durchsuchen infizierter Portale. Mithilfe einer Datei namens boot.js, die auf Domänen mit der Erweiterung .icu gehostet wird, identifizierte der Schadcode die genaue Version des mobilen Betriebssystems, bevor er einen unsichtbaren Frame öffnete (in Form eines Iframe-Tags, das ausführbare Inhalte verbirgt), um die Offensive zu starten.
Forscher haben die Verwendung von Coruna-Kits entdecktausgerichtet auf iOS 13 bis 17.2.1 und DarkSwordausgerichtet auf die Versionen 18.4 bis 18.7. Auf anfälligen Geräten wird die Webseite automatisch alle 60 Sekunden neu geladen, um den Einbruch erneut zu versuchen.
Cynet gibt an, dass es sich hierbei um eine bedingte Verteilungsphase ohne Bestätigung einer nachgewiesenen vollständigen Übernahme handelte. Angesichts dieser Bedrohung wird dieser Ausführungsverstoß durch ein sofortiges Update auf iOS 18.7.3 oder höher dauerhaft neutralisiert.
Welche Vorsichtsmaßnahmen sollten angesichts dieses Codemissbrauchs getroffen werden?
Systemadministratoren sollten dringend ein Audit durchführen ihre JavaScript-Bibliotheken und überprüfen das Fehlen von Zeichenfolgen, die mit den Angriffsservern verknüpft sind.
Angesichts der Gefahr eines Datendiebstahlssollten alle API-Zugriffstoken widerrufen werden und isolieren Sie Sitzungscookies, denen das Sicherheitsattribut HttpOnly fehlt.
Implementierung einer strengen Inhaltssicherheitsrichtlinie (CSP-Richtlinie zur Regelung des Ladens autorisierter Skripte) bleibt die beste vorbeugende Verteidigung.
Unternehmen wie Salesforce und Equifax haben den beleidigenden Drittanbieterdienst umgehend deaktiviert, um ihre Besucher zu schützen. Behalten Sie als Benutzer die aktuellen Kontoauszüge im Auge und die visuelle Überprüfung jeder Zieladresse auf dem sicheren Bildschirm einer physischen Geldbörse wird zu einem lebenswichtigen Reflex.
Die Hacker-News
