
Konfrontiert mit wachsenden Bedenken hinsichtlich der Privatsphäre seiner KI-Brillenmöchte Meta beruhigen und wird seine Private-Processing-Infrastruktur ausbauen bereits auf WhatsApp getestet. Es ermöglicht die Verarbeitung von KI-Anfragen in der Cloud und stellt gleichzeitig sicher, dass personenbezogene Daten, auch für Meta, unzugänglich bleiben.
Die Initiative muss auf das Dilemma zwischen effizienten KI-Assistenten, die eine umfassende Kenntnis des Benutzerkontexts erfordern, und der Achtung der Privatsphäre reagieren. Die Bereitstellung wird in Kürze beginnen, insbesondere mit den privaten Übersetzungsfunktionen.
Technologie zur Gewährleistung der Vertraulichkeit
Die größte Herausforderung bei KI-Brillen besteht darin, dass erweiterte Funktionen wie Echtzeittranskription oder das Auswendiglernen von Gesprächen zu große KI-Modelle erfordern vor Ort gehostet werden. Der Einsatz der Cloud ist unumgänglich.
Wenn Daten im Ruhezustand und während der Übertragung verschlüsselt wurden, mussten sie in der Vergangenheit zur Verarbeitung im Speicher entschlüsselt werden, was zu einer Sicherheitslücke führte. Die Lösung von Meta basiert auf Confidential Computing um Daten auch während der Nutzung zu schützen.
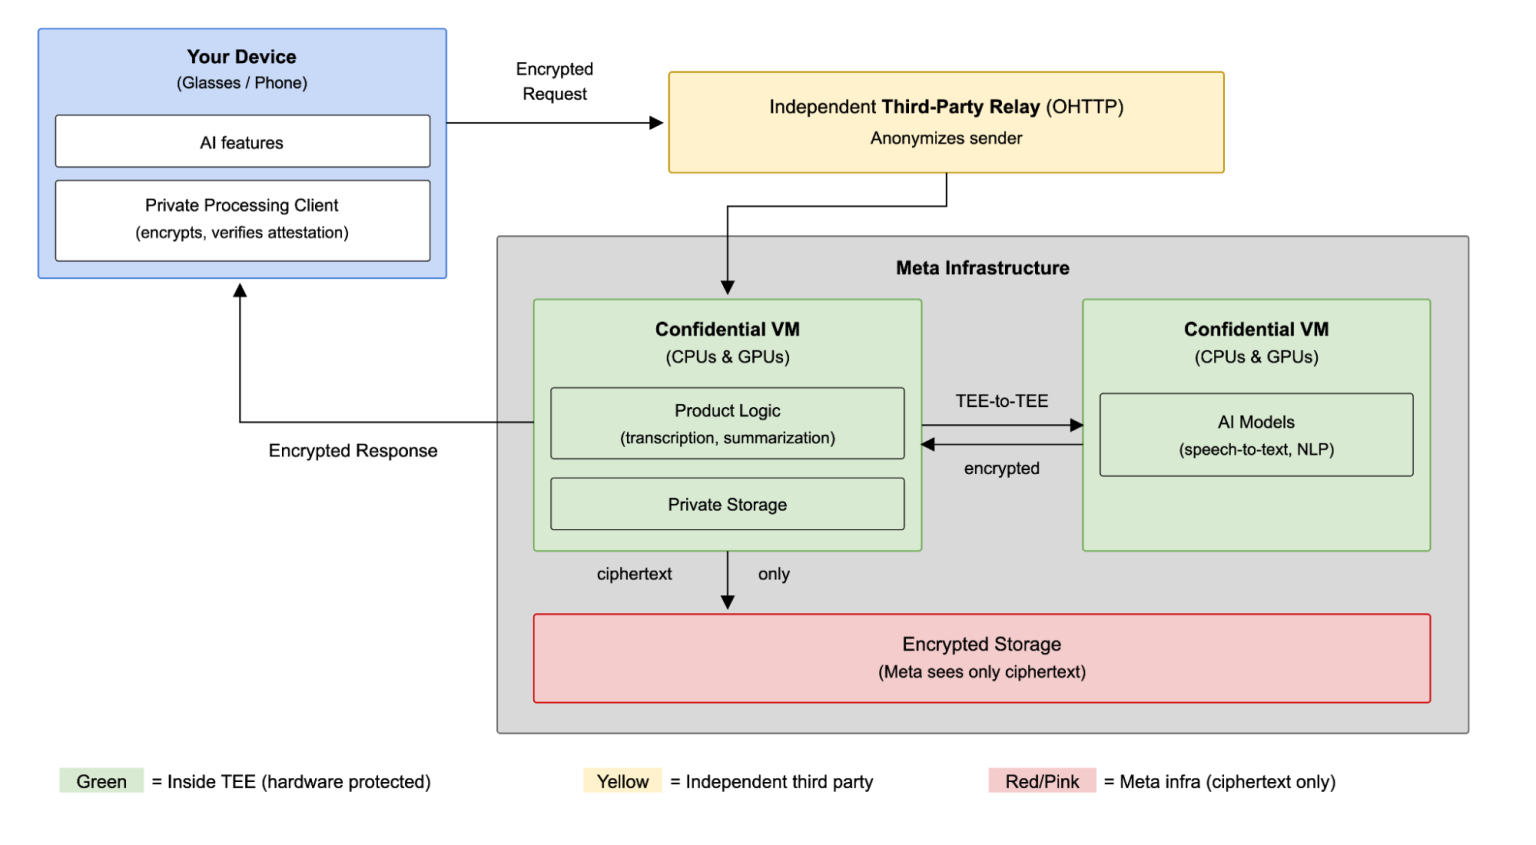
Hierzu nutzt das System eine Trusted Execution Environment (TEE), eine Hardwarefunktion bestimmter Prozessoren, die den Speicher einer vertraulichen virtuellen Maschine (CVM) verschlüsselt und so den Zugriff auf die Daten während der Verarbeitung unzugänglich macht.
Meta hat seine Private-Processing-Infrastruktur auf Hardware-Isolation aufgebaut, garantiert, dass das System im Falle eines Kompromittierungsversuchs abstürzt, öffentlicher Überprüfbarkeit über ein manipulationssicheres Hauptbuch, verhindert die Isolierung eines bestimmten Benutzers und verschlüsselter Speicherung, bei der Entschlüsselungsschlüssel vom Benutzer bereitgestellt werden.
Die Stufen des Datenschutzes
Der Schutzprozess beginnt, bevor die Daten die Brille verlassen. Um Anfragen von Identitäten zu trennen, verwendet das System anonyme Kennungen und leitet Verbindungen über OHTTP-Relays von Drittanbietern weiter, die von Fastly oder Cloudflare betrieben werden.
Anschließend muss die Brille vor dem Senden von Informationen eine Fernzertifizierung vom Server durchführen. Der Server muss seine Integrität nachweisen, indem er ein hardwaresigniertes Zertifikat bereitstellt, das die Brille anhand eines öffentlichen, unabhängigen Registers prüft. Schlägt die Prüfung fehl, werden keine Daten gesendet.
Sobald der Server authentifiziert ist, werden die Daten in der isolierten Umgebung des TEE verarbeitet. Für Funktionen, die ein Langzeitgedächtnis erfordern, wie z. B. das Erinnern an Kontext über mehrere Tage hinweg, wird auch eine dauerhafte Datenspeicherung innerhalb des TEE durchgeführt.
Durch die Integration von Speicher in das TEEMeta stellt sicher, dass auch Metadaten vertraulich und unzugänglich bleiben.
Meta möchte sich von seiner Treu und Glauben überzeugen
Um die Robustheit seines Systems nachzuweisen, setzt Meta auf überprüfbare Transparenz. Jedes bereitgestellte Software-Image wird in einem öffentlichen Register aufgezeichnet, sodass externe Forscher überprüfen können, ob kein Schadcode ersetzt wurde.
Meta arbeitet auch mit unabhängigen Sicherheitsunternehmen wie der NCC Group für unabhängige Audits zusammen, während das Bug Bounty-Programm erweitert wurde, um Experten zu ermutigen, die Grenzen der Infrastruktur zu testen.
Verbleibende operative Herausforderungenda Ingenieure im Falle einer Panne nicht in der Lage sind, ein TEE direkt zu inspizieren. Die Systemwartung basiert auf aggregierten und anonymen Metriken wie CPU-Auslastung oder Netzwerklatenz.
Darüber hinaus stellt Meta die geschaffene Vertraulichkeitsbasis als wesentliche Grundlage für die Agentenzukunft der KI dar. Das Thema Vertraulichkeit ist in jedem Fall groß, und Meta geht mit einem Handicap bei den Verbindlichkeiten von Facebook davon. Genug, um unsere Anstrengungen zu verdoppeln.
