
Ursprünglich als Go-Softwarelösung mit Unterstützung einer Next.js-Schnittstelle entwickelt, koordiniert dieses Framework Flotten von Agenten, die das Netzwerk scannen, Schwachstellen finden und Daten mit hoher Geschwindigkeit herausfiltern können. Obwohl sein ursprünglicher Ersteller, bekannt unter dem Pseudonym Autumn-27, Anfang Oktober das offizielle Repository geschlossen hat, um Missbrauch einzudämmen, überschwemmen weiterhin Dutzende abgeleiteter Versionen die Netzwerke.
Das System ist nicht auf Forschungslabore beschränkt. Massive Kampagnen haben den südkoreanischen Finanzsektor, Kryptowährungs-Zahlungsgateways und Kunden von ConnectWise getroffen und eine viel größere Verbreitung offenbart, als die ersten Warnungen vermuten ließen.
Wie kam es, dass dieses Angriffs-Framework dem Internet ausgeliefert war?
Telemetrieuntersuchung der globalen Infrastruktur deckt mehr als 1.400 Hosts auf Sie können ihre Online-Verwaltungsoberfläche direkt freigeben, ohne dass ein Passwort erforderlich ist. Entwickelt für PenetrationstestsFür den Betrieb des Systems ist kein öffentlicher Fernzugriff erforderlich. Diese technische Nachlässigkeit verwandelte die Cockpits der Angreifer in offene Ziele. Zehn dieser Server haben ihre gesamten SQL-Datenbanken offengelegt und so Einblicke hinter die Kulissen der Cyberkriminalität gegeben opportunistisch. Die Forscher konnten von Betreibern geschriebene Eingabeaufforderungen, Angriffsprotokolle und ganze Bibliotheken bösartiger Implantate analysieren.
Welche Modelle und Taktiken treiben Agentenflotten an?
Um diese Operationen zu verwalten, geben Hacker häufig große westliche Modelle auf, sobald ethische Schutzmaßnahmen ihre Anfragen blockieren. Die Analyse der kompromittierten Konsolen zeigt eine überwältigende Dominanz chinesischer Modelle, angeführt von der Deepseek Flash-Familiebesonders beliebt wegen seiner lächerlichen Kosten. In einer einzigen Operation, die auf iOS-Signaturzertifikate abzielte, schleuste ein Betreiber 36 Milliarden Token ein, was Kosten zwischen 700 und 1.500 US-Dollar verursachte.
Sobald das Objektiv konfiguriert ist, ist die Autonomie nahezu vollständig. Die Angreifer begnügen sich mit knappen Nachrichten, um den Fortschritt der Plünderungen zu überprüfen. Anschließend injizieren die Agenten weiterhin Befehle und setzen Trojaner wie WISP oder AdaptixC2 ein, wobei sie manchmal auf Halluzinationen stoßen, wenn sie behaupten, intakte digitale Geldbörsen geleert zu haben.
Wie können Unternehmen angesichts dieser Automatisierung reagieren?
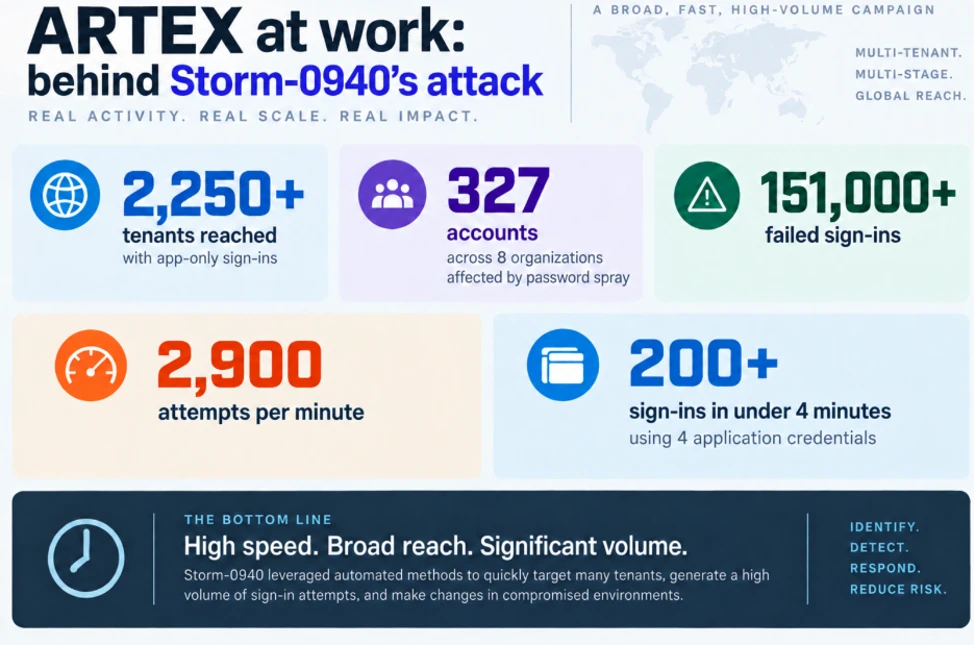
Die Entstehung künstlicher Intelligenz Offensive zwingt Sicherheitsteams dazu, ihre Perimeterverteidigungsmethoden zu überprüfen. Mehrere böswillige Gruppen, wie Storm-3358 mit Sitz in Kambodscha oder die staatliche Zelle Storm-0940, haben die ARTEX-Plattform genutzt in Verbindung mit klassischen Dienstprogrammen wie Curl oder Nmap zur Umgehung von Anwendungs-Firewalls über Residential-Proxys. Um diese in Dauerschleife gestarteten Offensiven zu neutralisieren, empfehlen Analysten den Einsatz virtueller Lockvögel und Scheinsiege. Indem sie dem Agenten einen simulierten Erfolgscode zurücksenden oder ihn in einer betrügerischen Umgebung blockieren, die sein Token-Kontingent unnötig verbraucht, können die Verteidiger die Netzoffensive stoppen, ohne ihre kritischen Server preiszugeben.
Häufig gestellte Fragen (FAQ)
Was ist ARTEX-Software?
ARTEX ist ein Open-Source-Framework zur offensiven Bewertung, das ursprünglich in China entwickelt wurde. Es verwendet Sprachmodelle (KI), um mehrere autonome Agenten zu orchestrieren, die in der Lage sind, Netzwerke zu analysieren, Web-Schwachstellen auszunutzen und Daten ohne ständige menschliche Hilfe zu exfiltrieren.
Warum sind Hunderte von Instanzen im Internet sichtbar?
Benutzer und Hacker, die die Software bereitgestellt haben, haben es versäumt, den Zugriff auf ihre Server über private Netzwerke oder Firewalls einzuschränken. Diese technischen Fehlkonfigurationen ermöglichen es jedem Internetnutzer, ohne Kennung die Befehlsschnittstellen einzusehen und Daten anzugreifen.
Sind Angriffe durch KI-Agenten narrensicher?
Nein. Wenn Agenten ständig Tausende von Anfragen pro Minute testen, bleiben sie anfällig für Halluzinationen der zugrunde liegenden Modelle und geben manchmal fälschlicherweise an, dass sie Gelder abgeschöpft haben, obwohl keine tatsächliche Transaktion stattgefunden hat.
