
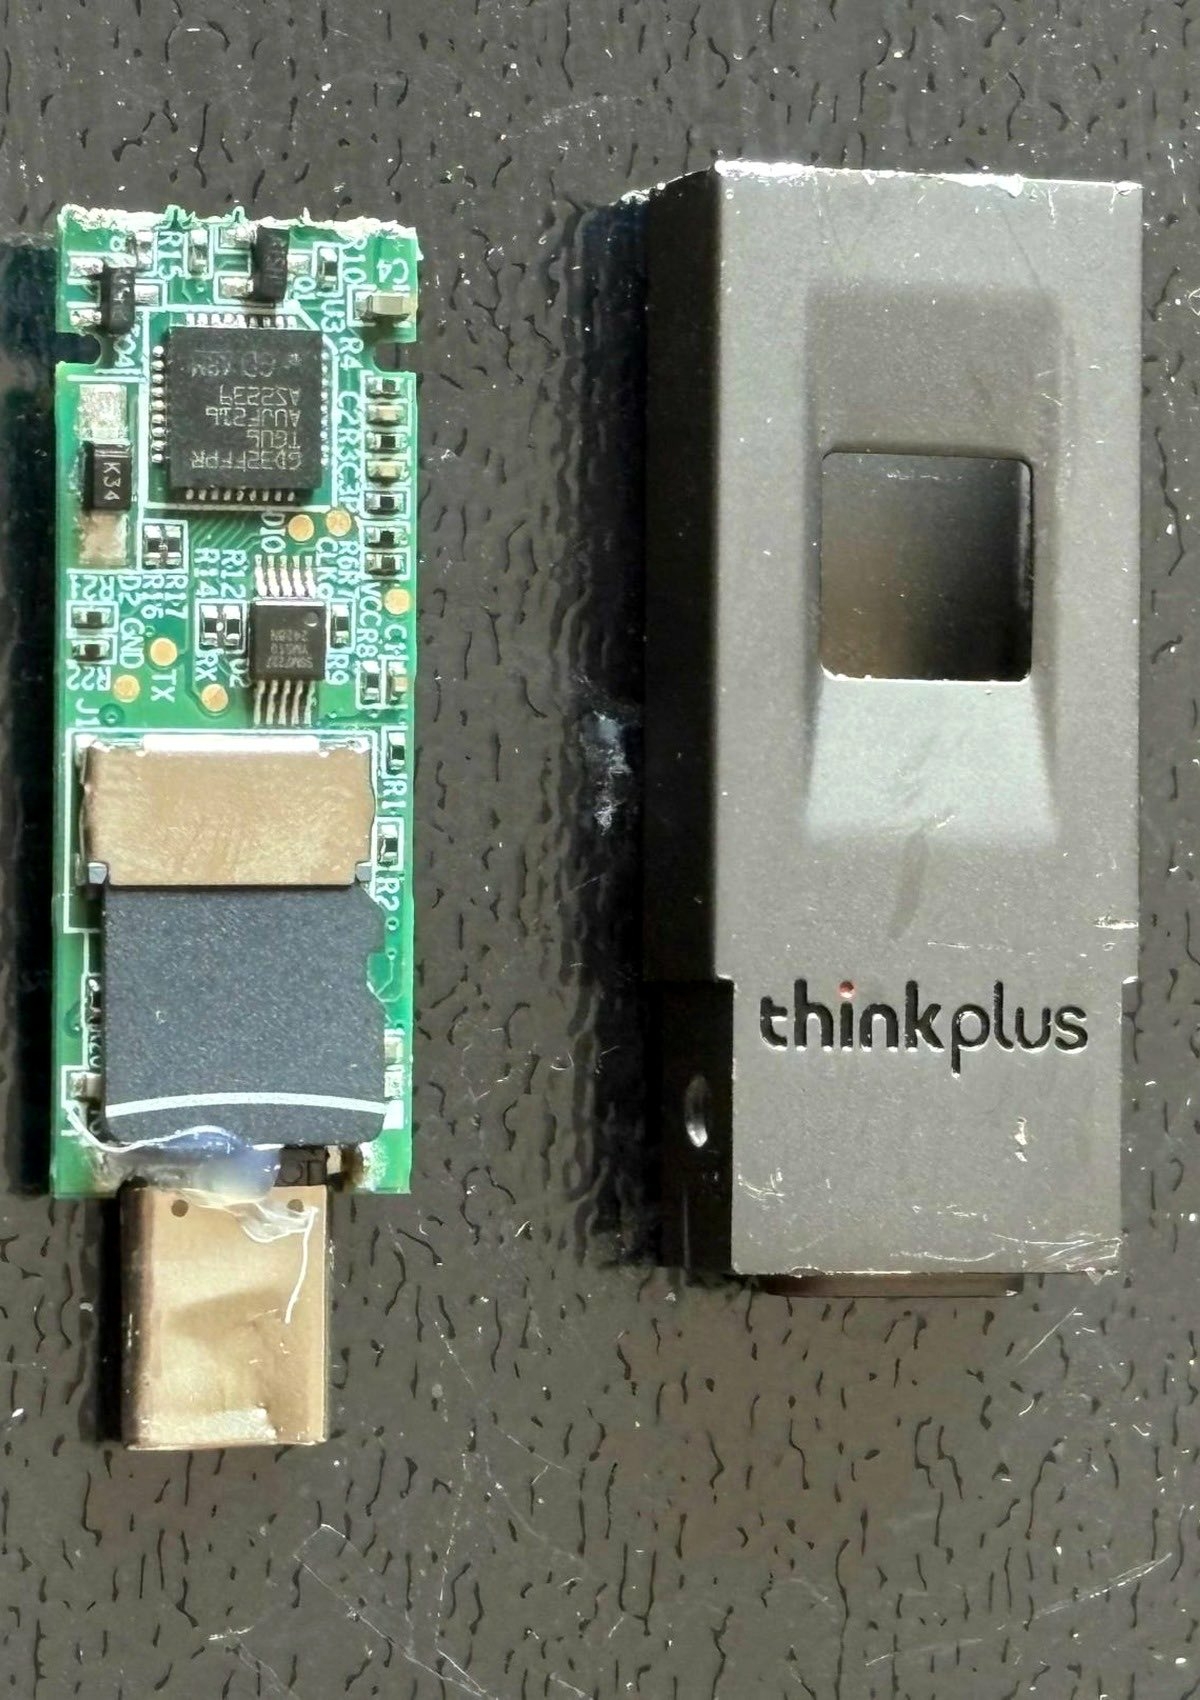
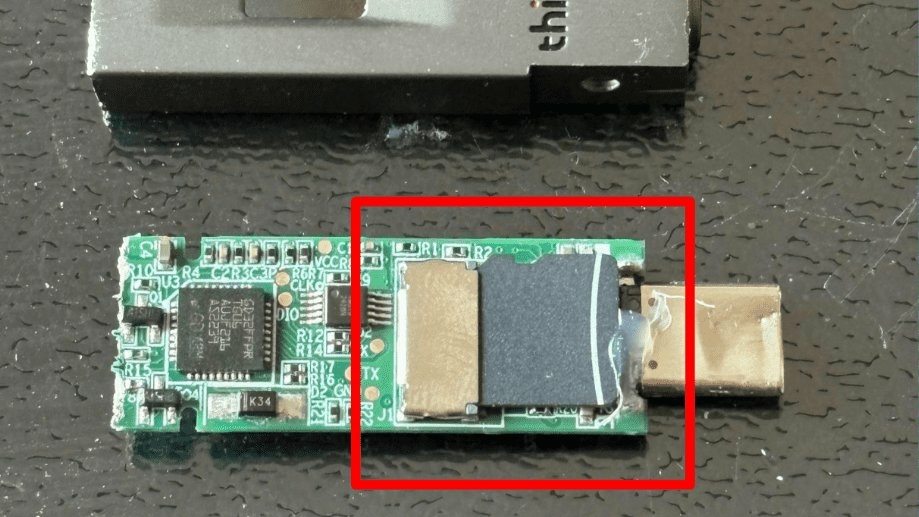
Durch Zerlegen des ThinkPlus FU100-Modells Mit einer AES-256-Zertifizierung vermarktet, entnahm Xusheng Li, ein Forscher bei Vector 35, eine normale microSD-Karte, die auf der Platine untergebracht war. In ein herkömmliches Lesegerät eingeführt, zeigte die Karte alle Dateien an, ohne dass ein Passwort erforderlich war. Dieser völlige Mangel an Schutz wurde am 2. August 2025 gemeldet und war am 13. Januar 2026 Gegenstand einer offiziellen Warnmeldung (LEN-210545), die drei CVE-Kennungen betraf und die Referenzen FU100, FU200 und TU800 betraf sowie die externe SSD TSD303. Gleichzeitig ermöglichte der Einsatz des Tools OpenAI Codex dem Forscher, den Softwareschutz mehrerer konkurrierender Marken wie Netac, KakaSoft, Nexcopy und SecZure in nur wenigen Minuten zu durchbrechen.
Wie funktionierte eigentlich die Pseudo-Hardware-Sicherheit dieser Speichermedien?
Beim FU100-Modell das Fingerabdruckmodul hat keine kryptografischen Schlüssel generiert und keine sicheren Container entsperrt. Es steuerte einen einfachen elektronischen Schalter, der die elektrische Verbindung zum USB-Anschluss unterbrach oder wiederherstellte. Sobald der Benutzer seinen Finger auflegte, erkannte der Computer das Gerät, aber ein einfaches Öffnen des Kunststoffgehäuses reichte aus, um den Mechanismus zu umgehen. Lenovo wurde auf diesen Mangel aufmerksam gemacht Am 27. August 2025 wurde eine erste Reparatur durchgeführt, die aus dem Gießen von Epoxidharz bestand auf der Speicherkarte, um deren physische Entnahme zu erschweren. Eine provisorische Reparatur, die ebenfalls 24 Stunden Trocknungszeit erfordert.
Die externe SSD ThinkPlus TSD303 litt trotz effektiver Verschlüsselung unter einem ähnlich fehlerhaften Design Daten. Während der Authentifizierungsphase mit der Desktop-Software gab die Festplatte das genaue Passwort im Klartext zurück über das USB-Kabel, was ein recht einfaches Abfangen ermöglicht. Bei einem ersten Update wurde versucht, den SM4-Algorithmus (ein Blockverschlüsselungsstandard) anzuwenden, indem der Schlüssel aus einem Zeitstempel abgeleitet wurde, eine Berechnung, die immer von der Host-Software reproduzierbar war. Der Hersteller musste den Scheck schließlich direkt in den SSD-Controller verlagern und seine Kunden einladen, sich für einen Hardware-Austausch oder einen Vor-Ort-Eingriff an den chinesischen Support zu wenden.
Welche Mängel hat künstliche Intelligenz bei konkurrierenden Herstellern aufgedeckt?
Die Prüfung wurde im Oktober 2026 ausgeweitet, als Xusheng Li Reverse-Engineering-Tools mit dem OpenAI-Codex-Modell koppelte, um anderes Zubehör auf dem Markt zu prüfen. Automatisierte Analysen deckten in Rekordzeit strukturelle Mängel in mehreren Geschäftslösungen auf:
- Netac FileLock-Software, einschließlich hartcodiertem AES-Schlüssel wurde in 7 Minuten extrahiert.
- Das Copy Secure-Dienstprogramm von Nexcopy, das Testdateien ohne Passwort nach 10 Minuten entschlüsselt.
- Die USB-Kopierschutzlösung von KakaSoft wurde nach 26 Minuten Analyse umgangen.
- Das YutianDun-System von SecZure, das ein Standard-Backdoor-Konto verbarg unsichtbar auf der Verwaltungsoberfläche.
Diese Schwachstellen sind nicht das Ergebnis eines komplexen Computerangriffs, der durch künstliche Intelligenz generiert wird. Der Forscher beschleunigte lediglich die Erkennung grober Programmierfehler und stellte außerdem fest, dass bestimmte Schlüsselgenerierungslogiken keinen Zusammenhang mit dem vom Benutzer gewählten Passwort hatten.
Warum vernachlässigen Verbraucherzubehör das kryptografische Schlüsselmanagement?
Erstellen Sie einen USB-Stick Wirklich unantastbar erfordert eine schwere und teure Hardware-Architektur. Über den auf dem Paket angezeigten Algorithmus hinaus hängt die Sicherheit von einer sicheren Enklave, einer kryptografischen Signatur der Firmware, der Deaktivierung von Debug-Ports und einer robusten Schlüsselableitung einschließlich passwortbezogenem Salting ab.
In der Low-Cost-Zubehörbranche sind diese Engineering- und Prüfkosten für den Endkäufer unsichtbar. Marken konzentrieren ihr Budget lieber auf das Metallgehäuse, den biometrischen Sensor, die LED-Diode und Marketing-Erwähnungen, die auf einen militärischen Rang hinweisen auf der Box. Diese Fragmentierung der Produktionskette Die technische Verantwortung zwischen dem Referenz-Motherboard-Lieferanten, dem Vertragsmonteur und dem Endvertriebshändler wird völlig verwässert.
Häufig gestellte Fragen (FAQ)
Welche Lenovo-Produkte sind von dieser Sicherheitslücke betroffen?
Das im Januar 2026 veröffentlichte Sicherheitsbulletin LEN-210545 listet die biometrischen Schlüssel ThinkPlus FU100, FU200, TU800 sowie das externe SSD-Laufwerk TSD303 auf.
Warum garantiert die Erwähnung der AES-256-Verschlüsselung nicht die Sicherheit eines Mediums?
Der AES-256-Algorithmus ist mathematisch robust, wird jedoch nutzlos, wenn der Entschlüsselungsschlüssel auf allen hergestellten Geräten identisch ist, im Klartext in der Firmware gespeichert ist oder wenn die Hardwareschaltung den Verschlüsselungsschritt vollständig umgeht, wie beim FU100-Modell.
Wie schützen Sie Ihre Dateien auf externen Speichermedien effektiv?
Es wird empfohlen, dass Sie sich niemals ausschließlich auf die Hardwareversprechen von Verbrauchergeräten verlassen und überprüfbare oder Open-Source-verschlüsselte Softwarecontainer verwenden, deren Schlüssel Sie persönlich kontrollieren, während Sie gleichzeitig Offline-Backups führen.
