
Die Affäre erschüttert seit Beginn der Sommerperiode die Staatsspitze. Ende August nahmen die Behörden im Raum Paris eine Festnahme vor Zielgruppe ist eine gerade volljährige Person, die unter dem Pseudonym ChatNoir agiert. Mit vorübergehender Hilfe eines 16-jährigen Komplizen soll dieser Verdächtige einen Großanschlag inszeniert haben gegen die Server der Generaldirektion für öffentliche Finanzen (DGFiP) zwischen Juni und Juli. Dadurch wurde eine riesige Zahl französischer Nutzer entlarvt, was die Steuerverwaltung dazu drängte, jedes Opfer zu kontaktieren und ihre Verteidigungsstrategie dringend zu überprüfen. digital.
Wer steckt wirklich hinter dem Steuerangriff?
Die Ermittlungen führten schnell zu einem überraschend jungen Profil. Der Hauptverdächtige dieses Steuerhacks weist eine bereits umfangreiche Kriminalgeschichte auf. Der in Paris inhaftierte junge Bewohner der Ile-de-France agierte unter dem Banner einer Hackergruppe namens ZeroBytes. In Wirklichkeit handelte es sich um ein Duo, das von einem Teenager vervollständigt wurde, der schließlich freigelassen wurde. Ein einfaches Tandem reichte aus, um die Nerven des Staates zu erschüttern.
Die Vergangenheit des Anführers stellt Online-Stalking-Spezialisten ernsthaft in Frage. Bereits wegen böswilliger Handlungen angeklagt Im Gegensatz zu anderen großen Unternehmen agierte er als Minderjähriger völlig entspannt in den Netzwerken. Seine vermuteten Beweggründe? Eine einfache Gewinnverlockung. Er behauptete auch, seine Listen für ein paar tausend Euro in geheimen Foren verkauft zu haben. Ein zynisches Geständnis Dies unterstreicht die Professionalisierung sehr junger Straftäter im Internet.
Um welche Informationen handelt es sich genau?
Der materielle Schaden ist wirklich schockierend. Fast 678.000 Einzelpersonen und Unternehmen sind von diesem Sicherheitsvorfall direkt betroffen. Unter den gestohlenen Datenfinden wir einen explosiven Cocktail aus zivilen und finanziellen Informationen. Name, Postanschrift, Referenzsteuereinkommen oder sogar Quellensteuersatz an der Quelle möglicherweise in die falschen Hände geraten.
Es ist eine echte Goldmine für die Schattenwirtschaft.
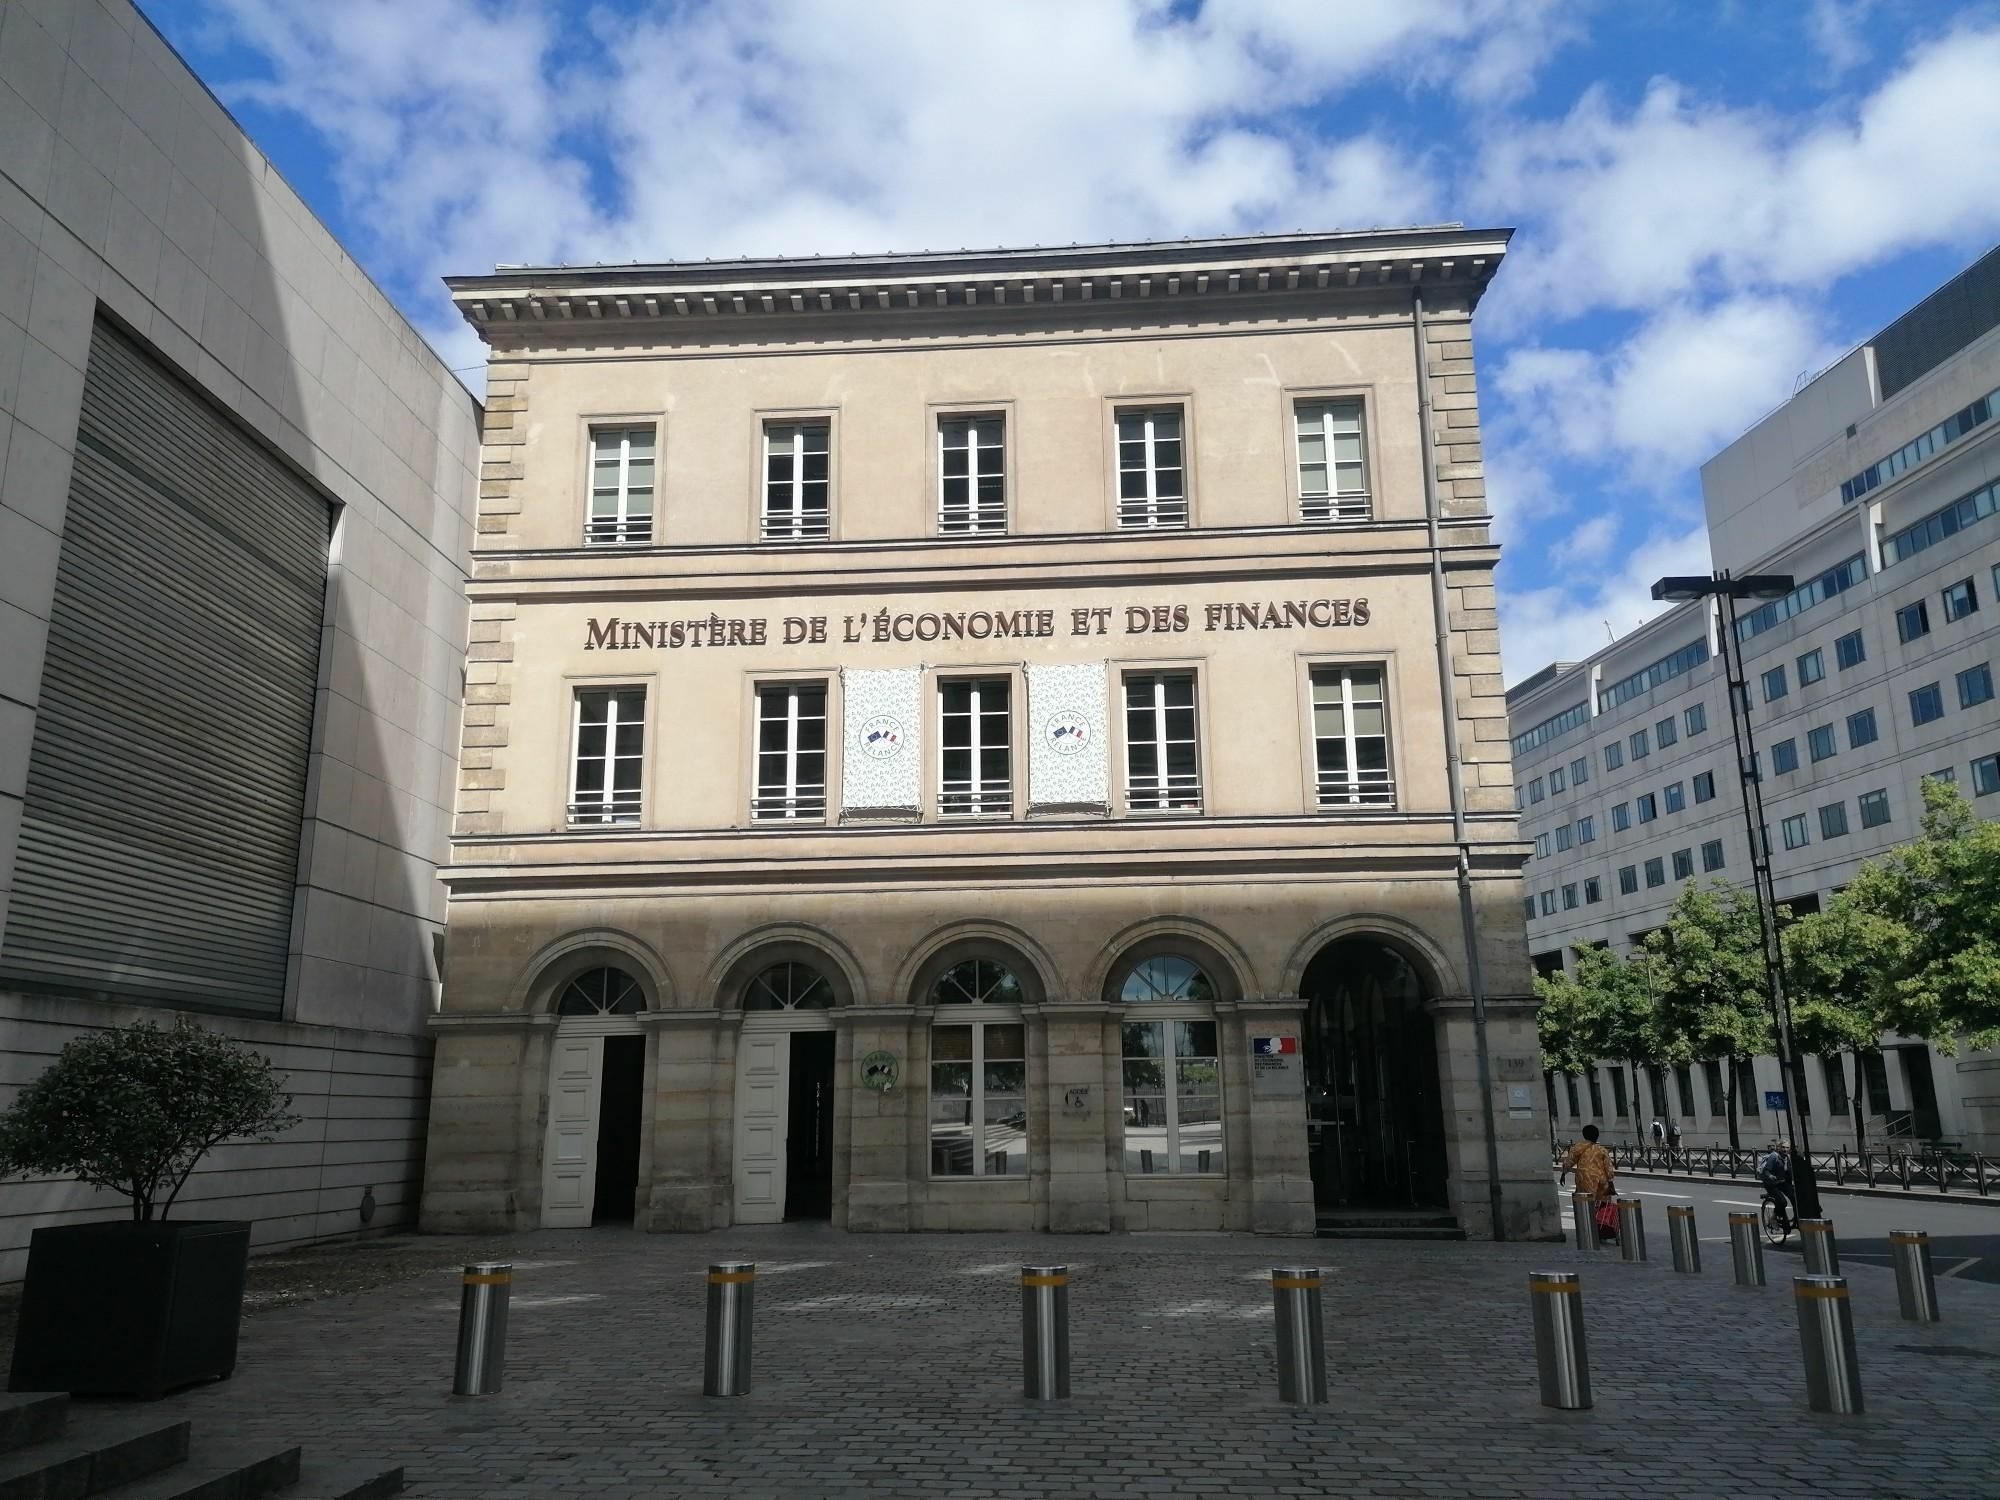
Das Hauptrisiko besteht nicht im anfänglichen Eindringen, sondern in der groß angelegten Wiederverwendung. Diese hochpräzisen Dateien werden als Treibstoff für Phishing-Kampagnen verwendet (Phishing, eine betrügerische Technik, um den Internetnutzer anzulocken). Die Verwaltung ergriff daher die Initiative, jeden betroffenen Steuerzahler persönlich zu alarmieren um die allgemeine Wachsamkeit zu erhöhen. Das unmittelbare Ziel besteht darin, zu verhindern, dass diese Opfer blind auf gefälschte E-Mails klicken offenbar aus der Staatskasse stammen.
Hat der Staat den Schutz seiner Computersysteme vernachlässigt?
Dieses Fiasko offenbart ein klaffendes strukturelles Ungleichgewicht. Konfrontiert mit Cyberkriminalität Im Galopp enthüllte der Generaldirektor für öffentliche Finanzen im Äther eine atemberaubende Statistik. Nur 100 Agenten der Gesamtbelegschaft von 93.000 Beamten widmen sich hauptberuflich der Netzwerksicherheit.
Die Zulassung ist schwer zu ertragen und verdeutlicht eine tiefe Leistungslücke innerhalb unserer souveränen Ministerien.
Die Regierung verspricht nun, die Rekrutierung zu beschleunigen und ihre Präventionsdoktrin zu überdenken. Keine institutionellen Nachrichten mehr mit anklickbaren Links. Eine digitale Hygienemaßnahme einfach, aber im Notfall notwendig. Eine vollständige Prüfung wurde auch von der National Agency for Information Systems Security (ANSSI, dem staatlichen Hüter der Cyberabwehr) angeordnet. Es bleibt abzuwarten, ob diese späten Reaktionen wird ausreichen, um das Vertrauen der Bürger in ihre öffentlichen Dienstleistungen wiederherzustellen.
Häufig gestellte Fragen (FAQ)
Woher weiß ich, ob meine Steuerdatei durchgesickert ist?
Die Finanzabteilung hat sich verpflichtet, alle 678.000 betroffenen Nutzer individuell zu benachrichtigen. Wenn Sie keine offizielle Benachrichtigung erhalten haben B. per E-Mail oder über Ihren sicheren Nachrichtenbereich, bleibt Ihr Profil theoretisch von diesem Leck verschont.
Was riskiert der Hauptverdächtige in diesem Fall?
Dieser junge Mann wird insbesondere wegen betrügerischen Zugriffs einer organisierten Gruppe auf ein Datensystem strafrechtlich verfolgt und muss mit sehr hohen Strafen rechnen. Das Gesetz sieht eine Freiheitsstrafe von bis zu 10 Jahren vor Festnahme und 300.000 Euro Geldstrafe für eine solche kriminelle Vereinigung.
Ist die ZeroBytes-Gruppe auf staatliches Hacken spezialisiert?
Nicht ausschließlichganz im Gegenteil. Dieses Kollektiv hat sich durch die breite Ausrichtung auf mehrere Tätigkeitsbereiche einen Namen gemacht. Bevor er die Steuerbehörden ins Visier nahm, griff er insbesondere Telekommunikationsbetreiber, Vertriebsriesen und verschiedene nationale Sportverbände an.
